標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック) | ScanNetSecurity
2026.11.17(火)

標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック)

ラックは、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
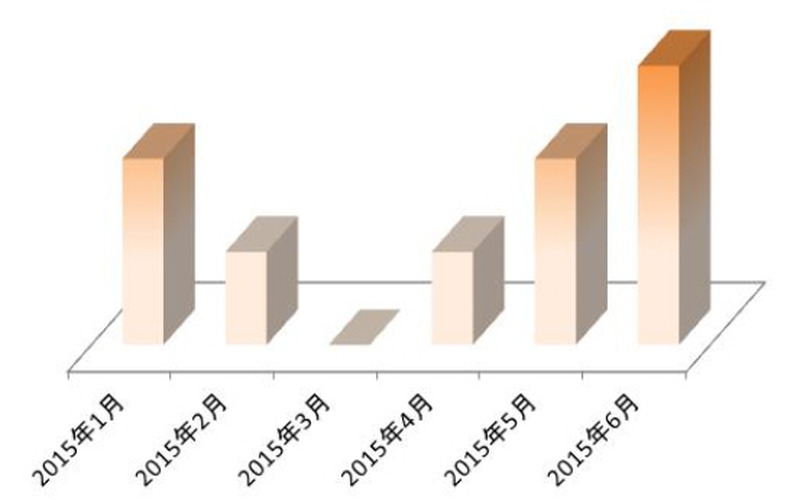
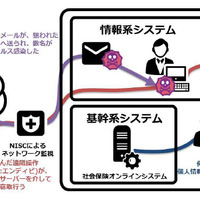
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在)
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在) 全 2 枚 拡大写真
株式会社ラックは6月16日、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。これは、同社が運営するサイバー攻撃などによる被害発生時に緊急対応する組織「サイバー救急センター」において、遠隔操作ウイルスを使用した標的型サイバー攻撃による情報漏えいなどがニュースになっていることから、感染していないかという調査依頼が増えていることを受けたもの。

実際に調査を行った結果、遠隔操作ウイルス「Emdivi」が企業の社内ネットワークで動いていたとみられるケースもあったという。これらの感染被害は昨年末より徐々に増えており、この6月には過去最高となった。そのほとんどが昨年末のタイミングで感染していることから、日本国内に「Emdivi」に感染していながらまだ気付いていない企業が多く存在している可能性を指摘している。標的型サイバー攻撃への対策は、日常的な水際作戦と、感染発覚時(公的機関からの指摘を含む水際突破を確認できた時)の封じ込め作戦が基本となるが、そのためには組織や関係者の英知を総動員しなければならないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

ランキングをもっと見る
PageTop