Linuxルータを標的とする危険なトロイの木馬を発見、日本でも感染被害(Dr.WEB) | ScanNetSecurity
2026.11.05(木)

Linuxルータを標的とする危険なトロイの木馬を発見、日本でも感染被害(Dr.WEB)

Dr.WEBは、Linuxルータを標的とする危険なトロイの木馬「Linux.PNScan.1」を新たに発見したと発表した。

脆弱性と脅威 脅威動向
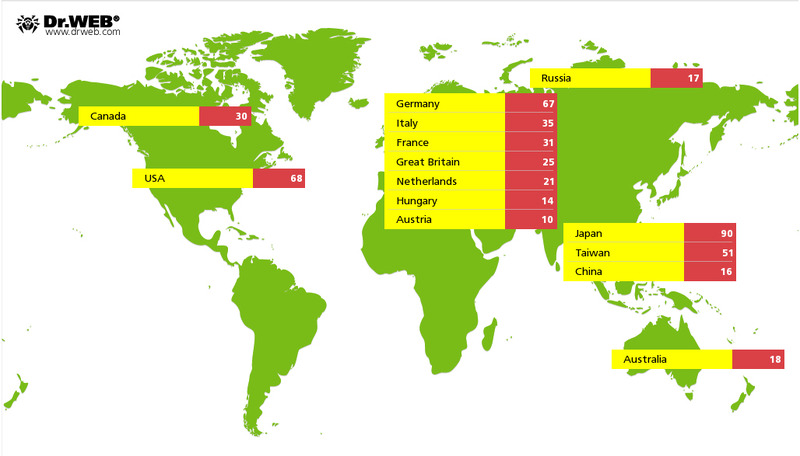
「Linux.PNScan.1」の感染分布
「Linux.PNScan.1」の感染分布 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は8月4日、Linuxルータを標的とする危険なトロイの木馬「Linux.PNScan.1」を新たに発見したと発表した。これは同社のセキュリティリサーチャーが発見したもので、ARM、MIPS、PowerPCアーキテクチャを持つデバイスを感染させ、感染したデバイス上にまた別の危険なアプリケーションをダウンロードする。このトロイの木馬は、ウイルス開発者自身によって攻撃対象となるルータにインストールされていると考えられるという。

感染にはShellShockの脆弱性が悪用され、ルータのアーキテクチャ(ARM、MIPS、PowerPC)に応じたバックドアをダウンロード、インストールする悪意のあるスクリプトをアップロードする。最終的にサイバー犯罪者は、PHPMyAdminの管理コントロールパネルをハッキングし、このコントロールパネルを利用してリレーショナルデータベースやブルートフォース攻撃の認証を管理することで、さまざまなデバイスやサーバに対してSSHプロトコル経由で不正アクセスを行う。この悪意のあるプログラムによって1,439台のデバイスが感染し、そのうち649台についてはその地理的分布も明らかになっている。感染の多くは日本でも確認され、ドイツ、米国、および台湾においても多くの被害が出ているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  4. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  5. Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

    Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

ランキングをもっと見る
PageTop