HTTPリクエストを通じて設定されたCookieでHTTPS接続の情報が漏えい(JVN) | ScanNetSecurity
2026.11.02(月)

HTTPリクエストを通じて設定されたCookieでHTTPS接続の情報が漏えい(JVN)

IPAおよびJPCERT/CCは、Cookieを用いてHTTPセッションの状態管理を行う場合、さまざまなセキュリティ上の問題が発生する可能性があると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
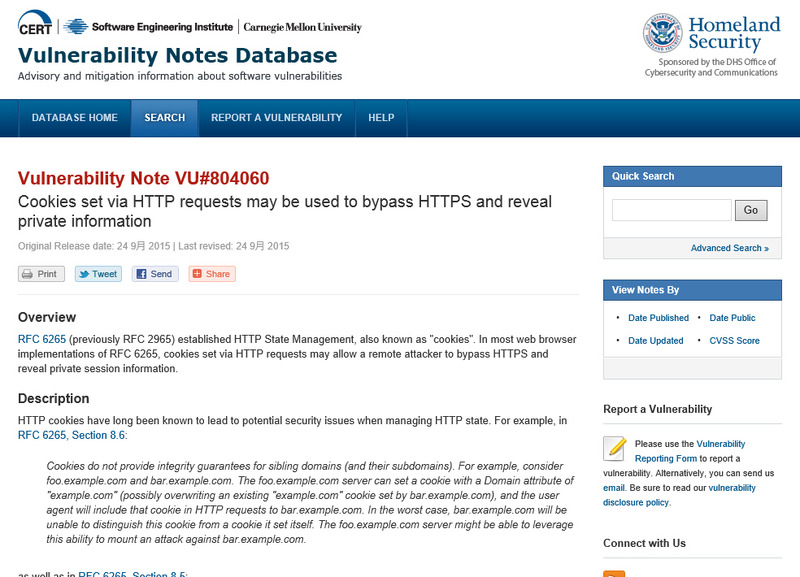
CERT/CCによる情報
CERT/CCによる情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月25日、Cookieを用いてHTTPセッションの状態管理を行う場合、さまざまなセキュリティ上の問題が発生する可能性があると「Japan Vulnerability Notes(JVN)」で発表した。CVSSによる最大Base Scoreは6.3。

RFC 6265(旧 RFC 2965)では、いわゆるCookieによるHTTPセッションの状態管理の仕組みを規定している。しかし、RFC 6265を実装しているほとんどのWebブラウザでは、HTTPリクエストを通じて設定されるCookieによって、HTTPS接続がバイパスされたり、セッション情報が取得される問題が存在する。JVNでは、この問題の対策には、Cookieに対する新たな同一生成元ポリシーのもとでより安全なCookieの取扱いを規定するために、RFC 6265やRFC 6454の更新が必要としており、また、ワークアラウンドの検討も呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  3. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop