ARRIS製の複数のケーブルモデム製品に複数の脆弱性(JVN) | ScanNetSecurity
2026.11.05(木)

ARRIS製の複数のケーブルモデム製品に複数の脆弱性(JVN)

IPAおよびJPCERT/CCは、ARRIS製の複数のケーブルモデム製品に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
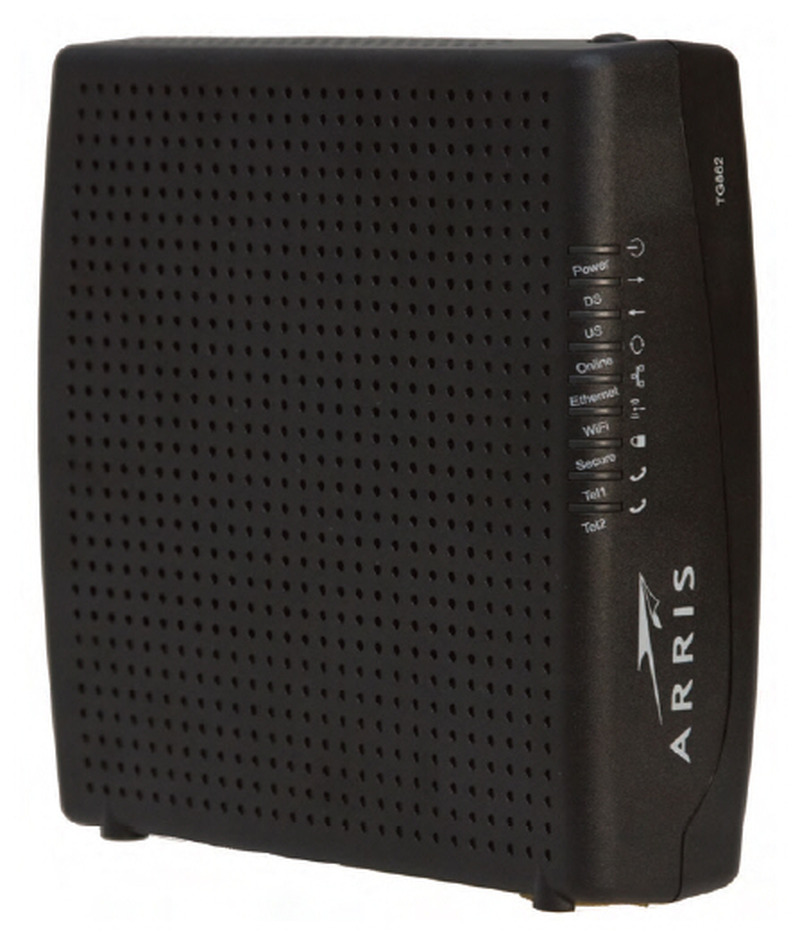
ARRIS製の複数のケーブルモデム製品に複数の脆弱性(JVN)
ARRIS製の複数のケーブルモデム製品に複数の脆弱性(JVN) 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月24日、ARRIS製の複数のケーブルモデム製品に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSSによる最大Base Scoreは7.5。なお、現時点で対策方法は公開されていない。

「TG862A」「TG862G」「DG860A」には、証明書やパスワードの管理(CVE-2009-5149)、認証情報(パスワード)がハードコードされている問題(CVE-2015-7289)、クロスサイトスクリプティング(CVE-2015-7290)、クロスサイトリクエストフォージェリ(CVE-2015-7291)の脆弱性が存在する。

これらの脆弱性が悪用されると、このアルゴリズムと date および seed を知るリモートの攻撃者によって、当該製品に technician 権限または administrator 権限でアクセスされる可能性がある。また、リモートの攻撃者によって、当該製品にログインしたユーザの権限で任意の操作を実行されたり、ユーザのブラウザ上で任意のスクリプトを実行される可能性がある。JVNでは、「"password of the day" の seed を変更する」「セキュアでない遠隔管理機能を無効にする」ことで脆弱性の影響を軽減できるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  3. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  4. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  5. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop