「Angler Exploit Kit」によりEmdiviおよびZeusVMの感染が増加(ラック) | ScanNetSecurity
2026.10.06(火)

「Angler Exploit Kit」によりEmdiviおよびZeusVMの感染が増加(ラック)

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.10」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
セキュリティレポート「JSOC INSIGHT vol.10」
セキュリティレポート「JSOC INSIGHT vol.10」 全 4 枚 拡大写真
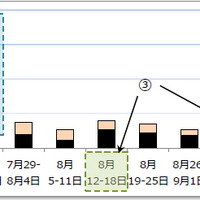
株式会社ラックは1月6日、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.10」を公開した。本レポートは、JSOCが監視しているセキュリティ対策機器において、2015年7月から9月までの間に検知した攻撃を同社のセキュリティアナリストが分析し、インシデントの傾向や特に注目すべき脅威について、詳細に説明したもの。同期間の重要インシデント件数は、インターネットからの攻撃によるものが289件(前四半期は287件)、内部から発生したものが212件(同400件)であった。

インターネットからの攻撃による重要インシデントは、件数は前回とほぼ同数であるが、その内訳は変化している。具体的には、HeartBleed攻撃の件数が増加し、不審なファイルアップロード攻撃の件数が減少した。HeartBleed攻撃の件数が増加した要因は、特定の顧客に脆弱なホストが存在し、同様の攻撃が繰り返し行われたためだという。一方で、ネットワーク内部から発生した重要インシデントの件数が大幅に減少したのは、特定の顧客で継続していたマルウェア感染への対応が完了したためとしている。

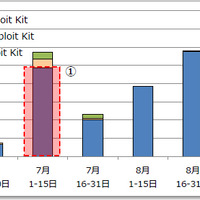
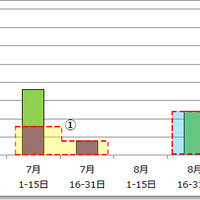
またレポートでは、注目のトピックとして「エクスプロイトキットの増加とZeusVMの関係について」「BINDに存在するサービス不能の脆弱性(CVE-2015-5477)について」を取り上げている。システム侵入を目的としたツールキット「Angler Exploit Kit」の増加により、ZeusVMに感染した通信が増加した。なお、Emdiviの感染通信は8月以降は検知していないという。BINDの脆弱性については、JSOCでは攻撃通信は見知していないが、すでに実証コードが公開されており、悪用が非常に容易なため早急なアップデートを呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

  4. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  5. あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

    あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

ランキングをもっと見る
PageTop