Flashの脆弱性を悪用してランサムウェアに誘導する事例を確認(トレンドマイクロ) | ScanNetSecurity
2026.10.27(火)

Flashの脆弱性を悪用してランサムウェアに誘導する事例を確認(トレンドマイクロ)

 ここ数か月、急速に国内でも危険度が高まっている「ランサムウェア」(身代金型ウイルス)だが、Flashの脆弱性を悪用した攻撃で、ランサムウェアに誘導する事例がいよいよ発生していることが明らかとなった。

脆弱性と脅威 脅威動向
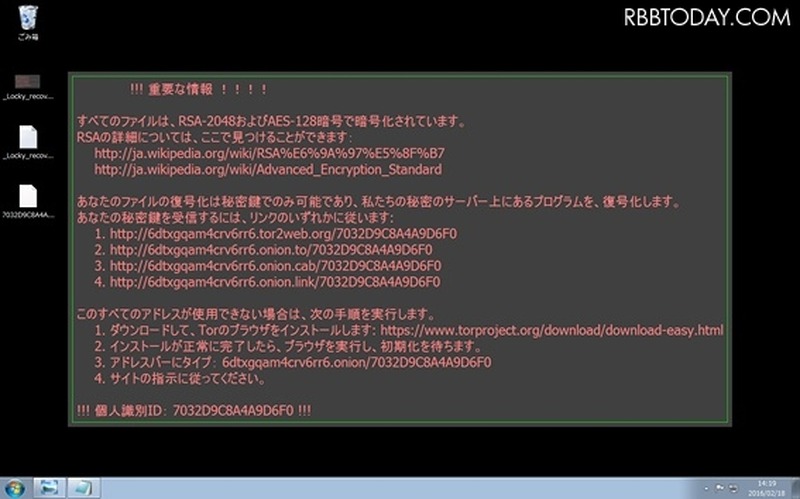
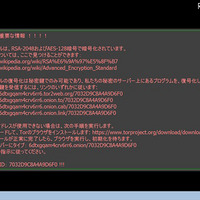
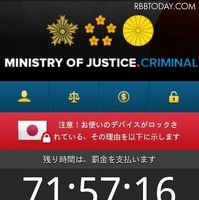
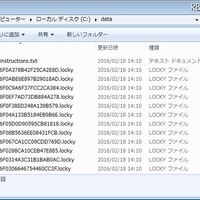
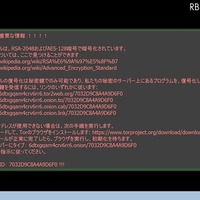
「Locky」に感染した環境で表示される日本語メッセージ(トレンドマイクロ公式ブログより)
「Locky」に感染した環境で表示される日本語メッセージ(トレンドマイクロ公式ブログより) 全 4 枚 拡大写真
 ここ数か月、急速に国内でも危険度が高まっている「ランサムウェア」(身代金型ウイルス)だが、Flashの脆弱性を悪用した攻撃で、ランサムウェアに誘導する事例がいよいよ発生していることが明らかとなった。

 トレンドマイクロによると、Flashのゼロデイ脆弱性「CVE-2016-1019」が、ランサムウェアの拡散に利用されているという。「CVE-2016-1019」は、アドビにより4月7日に対応されたばかりの脆弱性だ。脆弱性攻撃ツール(エクスプロイトキット)「Magnitude Exploit Kit」は、この脆弱性を悪用することで、「Cryptoランサムウェア(暗号化型ランサムウェア)」である「Locky」に誘導するという。

 「Locky」は2月後半から拡散しており、日本語にも対応しているのが特徴だ。2月19日時点で、拡散させようとするスパムメール24万通以上が流通。日本でも60台以上のPCから「Locky」が検出されていた。その拡散手段が、スパムメールだけでなく、Flashの脆弱性を突いた攻撃に広がったわけだ。

 これにより、いままでは「.zip」「.doc」などのメール添付ファイルだけだったのが、不正サイトや改ざんサイトにも注意を払う必要が出てきた。「今後、より多くの攻撃で今回のFlash脆弱性が利用されることは間違いない」と、トレンドマイクロでは考察している。

 「CVE-2016-1019」は、Flash最新版では対応済み、またFlash21.0.0.182以降は緩和策も導入されている。しかし、20.0.0.306およびそれ以前のバージョンでは問題を抱えているわけで、至急最新版にアップデートするのが望ましいだろう。

ランサムウェアの脅威がさらに悪化! スパムに加えFlash悪用も

《赤坂薫@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop