自動運転の「サイバーセキュリティ及びデータ保護に係るガイドライン」について合意(WP29) | ScanNetSecurity
2026.10.06(火)

自動運転の「サイバーセキュリティ及びデータ保護に係るガイドライン」について合意(WP29)

スイスのジュネーブで16日に開催されたWP29=国際連合自動車基準調和世界フォーラム170回会合の「自動運転分科会」で、日本とドイツが提案した「サイバーセキュリティ及びデータ保護に係るガイドライン」について合意した。

製品・サービス・業界動向 業界動向
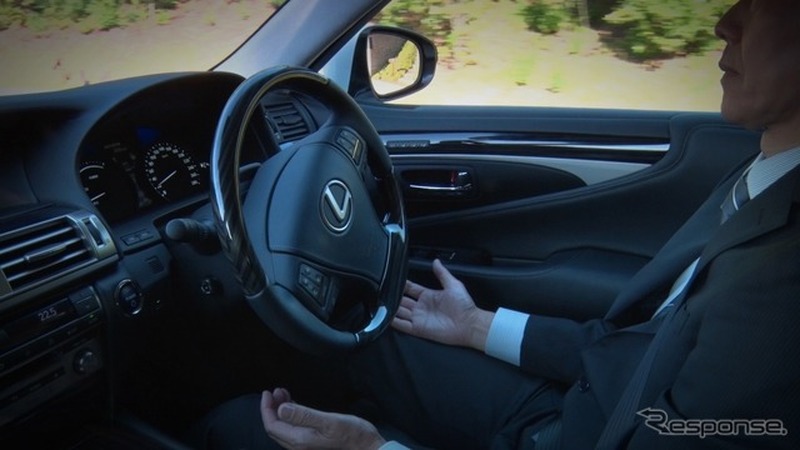
自動運転車(参考画像)
自動運転車(参考画像) 全 1 枚 拡大写真
スイスのジュネーブで16日に開催されたWP29=国際連合自動車基準調和世界フォーラム170回会合の「自動運転分科会」で、日本とドイツが提案した「サイバーセキュリティ及びデータ保護に係るガイドライン」について合意した。

今後、ガイドラインについては、2017年3月開催予定の次回WP29第171回会合に上程、審議され、成立する見込み。

ガイドラインの要件は、データの操作、誤用に対抗する適切な保護の確実な実施、世界標準の通信技術によるデータ及び通信の暗号化、データ保護・セキュリティに関する独立し、認可された審査による証明について明示した。

データ保護では、情報主体(運転者)に対する収集情報の説明、情報主体の同意、個人情報の収集・処理の限定、情報主体による同意取り下げに係る権利の確保について。

自動運転者の接続・通信の安全確保については、車外のネットワークから車内の制御系ネットワークが影響を受けないこととする。システムの機能不全時の「セーフモード」を備えること。サイバー攻撃による不正操作を検知した時は、運転者に警告の上、車両を安全にコントロールすることとする。

通信利用型自動運転車へのリモートアクセスに関するオンラインサービスでは、強力な相互承認が必要とする。

自動運転のサイバーセキュリティとデータ保護、国連でガイドラインを策定

《レスポンス編集部@レスポンス》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop