「LINE」を騙るフィッシングを再度確認、なぜか認証は毎日時間限定(フィッシング対策協議会) | ScanNetSecurity
2026.09.14(月)

「LINE」を騙るフィッシングを再度確認、なぜか認証は毎日時間限定(フィッシング対策協議会)

フィッシング対策協議会は、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
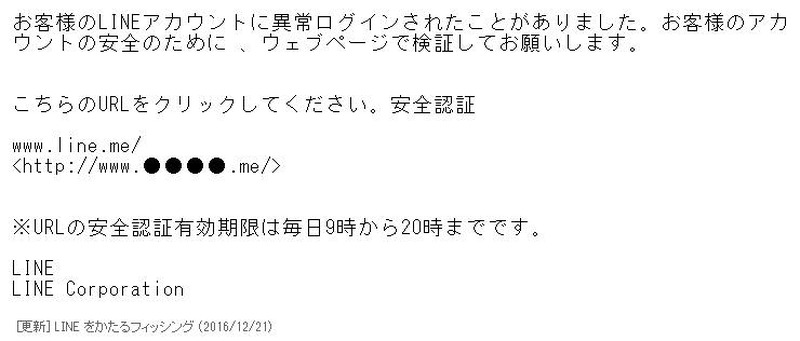
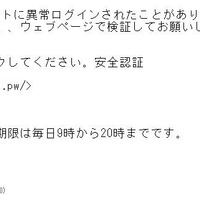
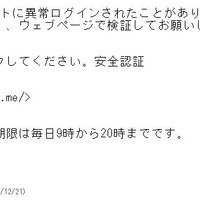
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は12月21日、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは11月30日の注意喚起を更新したもので、フィッシングサイトのURLに新しいものが確認されたというもの。

確認されているフィッシングメールは「LINE-安全認証」という件名で、アカウントが異常にログインされたとして、ログインして本人のログインであるかを確認するようにと、リンクをクリックさせようとする。また、「URLの安全認証有効期限は毎日9時から20時まで」との注意書きがある。なお、LINRの「トーク」で連絡が来るケースもある。新たに確認されたフィッシングサイトのURLは以下の通り。

http://www.●●●●ne.me/
http://www.●●●●me.me/
http://www.●●●●.top/
http://www.ll●●.me/
http://www.lie●●●●.me/
http://www.●●●●jp.me/

同協議会によると、12月21日12時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(ID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop