バグ発見報奨金プログラムの対象が「ニンテンドースイッチ」に拡大(任天堂) | ScanNetSecurity
2026.11.07(土)

バグ発見報奨金プログラムの対象が「ニンテンドースイッチ」に拡大(任天堂)

任天堂が、海外向け脆弱性調整/バグ報奨金プラットフォームのHackerOneを通じ、2016年12月より行っているバグ発見報奨金プログラム。本プログラムの対象が「ニンテンドースイッチ」に拡大しています。

製品・サービス・業界動向 業界動向
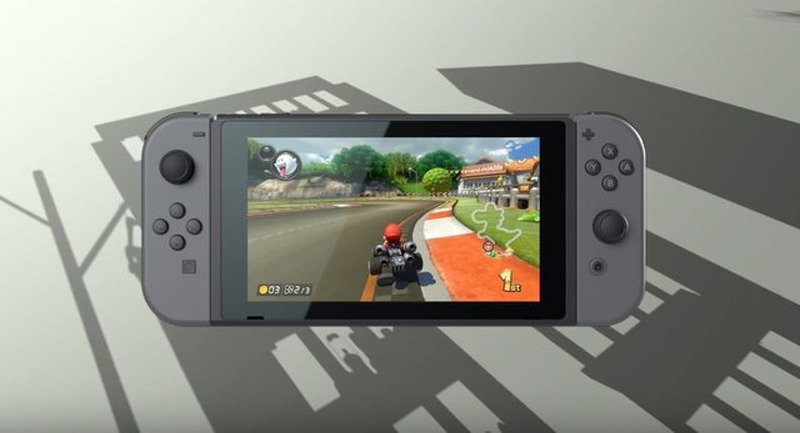
任天堂のバグ発見報奨金プログラムが「ニンテンドースイッチ」にも拡大
任天堂のバグ発見報奨金プログラムが「ニンテンドースイッチ」にも拡大 全 1 枚 拡大写真
任天堂が、海外向け脆弱性調整/バグ報奨金プラットフォームのHackerOneを通じ、2016年12月より行っているバグ発見報奨金プログラム。本プログラムの対象が「ニンテンドースイッチ」に拡大しています。

2017年3月3日に発売されたばかりのニンテンドースイッチですが、任天堂が求める脆弱性の例として、ARMのセキュリティ技術TrustZoneやKernelの乗っ取りなどが挙げられています。任天堂は報奨金プログラムを開始した2016年12月以降、既に3人の情報提供者へ賞金を支払った模様です(報酬額は不明)。

この報奨金プログラムでは、報告した不具合を第三者に公表してはいけないという規則や、報奨金額の決定権が任天堂にあること(100ドル~20,000ドル)、レポート提出のテンプレートなどは以前からほぼ変わっていないため、Game*Sparkの過去記事もあわせて参照ください。

不具合報告に国籍の指定は無いので、興味のある方はチェックしてみてはいかがでしょうか。

任天堂のバグ発見報奨金プログラムが「ニンテンドースイッチ」にも拡大

《Game*Spark@INSIDE》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. SANS InfoSec Report 第1回  「情報セキュリティ人材の育成を考える −最も有望な20の職種−」

    SANS InfoSec Report 第1回 「情報セキュリティ人材の育成を考える −最も有望な20の職種−」

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop