
日本に精通した標的型攻撃「BRONZE BUTLER」の詳細レポートを公開(SecureWorks)
SecureWorksは、同一のサイバー攻撃グループによるものと思われる、複数の日本企業に対する標的型攻撃のホワイトペーパー「日本企業を狙う高度なサイバー攻撃の全貌 - BRONZE BUTLER」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
これは、同社が2016年から日本で開始した「標的型攻撃ハンティングサービス」を提供する中で、Emdiviマルウェアを使った攻撃と同様に、複数の国内組織のシステムの奥深くまで侵入しているものが多く発見された標的型攻撃に関する詳細なレポートとなっている。同社のリサーチチームであるCounter Threat Unit(CTU)では、このサイバー攻撃グループを「BRONZE BUTLER」と名付けている。
BRONZE BUTLERの主な活動目的は、「企業の知的財産情報の窃取」であると考えられている。これまでに搾取された情報の例として、開発(テクノロジ)、企業機密、営業、ネットワークやシステムの構成などに関する情報を挙げている。攻撃対象となる企業の業種については、SecureWorksでは重要インフラ産業や製造業などの企業が多く狙われている傾向を確認している。ただし、より有益とみられる知的財産や情報を保有しているであろうと考えられる組織が狙われやすいとしている。
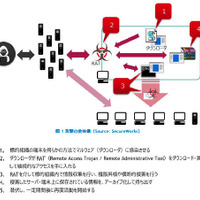
また、BRONZE BUTLERの攻撃の特徴として、感染企業とBRONZE BUTLERをつなぐマルウェアの通信が暗号化されており、リクエストのデータ部分に命令やその実行結果を含ませることでログに詳細が記録されないようにしていること、感染企業ごとにC&Cサーバを変更したり、一定期間でサーバを変更したりすること、時間とともに攻撃手法を変更すること、長期にわたり侵入し感染活動をくり返すことから感染端末が数十台規模となること、日本の企業環境に精通していることなどを挙げている。
ホワイトペーパーでは、感染の実例をもとに感染活動や内部動作、被害状況などの詳細を紹介している。さらに、標的型攻撃に対抗するために推奨される取り組みとして、「攻撃(スパイ活動)による影響範囲を軽減・抑止する取り組み」「攻撃を早く発見するための取り組み」「仮に攻撃を発見した場合の根絶に向けた取り組み」が必要として、それぞれ具体的に説明している。
関連記事
この記事の写真
/




