CTIを活用していれば、2011年からの防衛関連企業へのサイバー攻撃は防げた(ラック) | ScanNetSecurity
2026.11.21(土)

CTIを活用していれば、2011年からの防衛関連企業へのサイバー攻撃は防げた(ラック)

ラックは、同社の研究開発部門サイバー・グリッド・ジャパンによる情報提供誌「CYBER GRID JOURNAL VOL.4」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
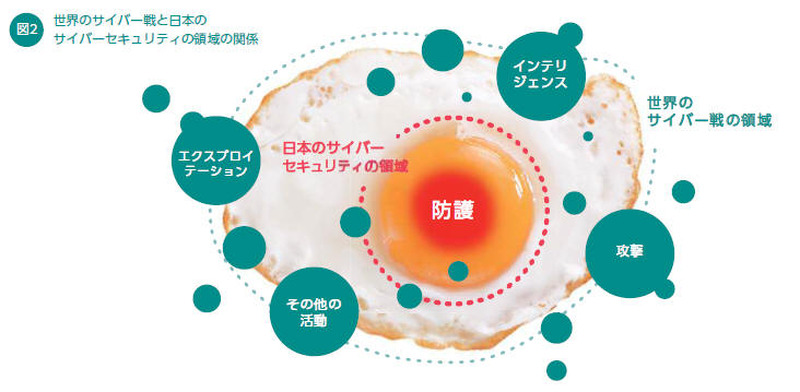
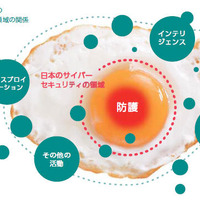
世界のサイバー戦と日本のサイバーセキュリティの領域の関係
世界のサイバー戦と日本のサイバーセキュリティの領域の関係 全 2 枚 拡大写真
株式会社ラックは9月1日、同社の研究開発部門サイバー・グリッド・ジャパンによる情報提供誌「CYBER GRID JOURNAL VOL.4」を公開した。今回は「脅威情報」をテーマにまとめられている。脅威情報とは、「Cyber Threat Intelligence:CTI(サイバー・スレット・インテリジェンス、サイバー脅威インテリジェンスなど)」の訳で、サイバー攻撃という脅威に関する情報を集約・蓄積し、分析することでセキュリティ対策に活かす取り組みのこと。

特集は、サイバー・グリッド・ジャパンの佐藤雅俊氏による「サイバー線から読み解くサイバーセキュリティ」。サイバー空間は陸・海・空・宇宙に次ぐ第五の戦場であり、国家によるサイバー攻撃はすで実施されているとしてエストニアの例を挙げている。その上で、日本のサイバーセキュリティは政府などによる最低限のガイドラインや基準である「防護」が主流であり、攻撃まで視野に入れたエクスプロイテーションやインテリジェンスも含める海外のサイバーセキュリティの考え方と乖離があると指摘している。

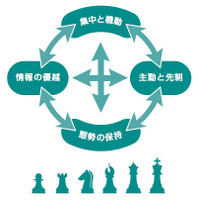
また、軍事作戦の考え方には「態勢の保存」「情報の優越」「手動と先制」「集中と機動」という4つの「戦いの原則」があり、CTIは情報の優越を獲得するために現時点で考えられる有効な手段であるとした。その有効性として、2011年に防衛関連企業がサイバー攻撃を受けて個人情報や機密情報が漏えいした事案を例に、CTIを活用していれば多くのサイバー攻撃の被害を極限まで抑えることができたとしている。同誌ではではこのほか、仲上竜太氏による「リサーチャーの眼」や、川崎基夫を紹介した「ラックの顔」などを掲載している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop