Apple IDのセキュリティ質問のニセ設定ページに誘導(フィッシング対策協議会) | ScanNetSecurity
2026.10.28(水)

Apple IDのセキュリティ質問のニセ設定ページに誘導(フィッシング対策協議会)

フィッシング対策協議会は、Appleを騙るフィッシングメールで新たなリンク先が確認されたとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
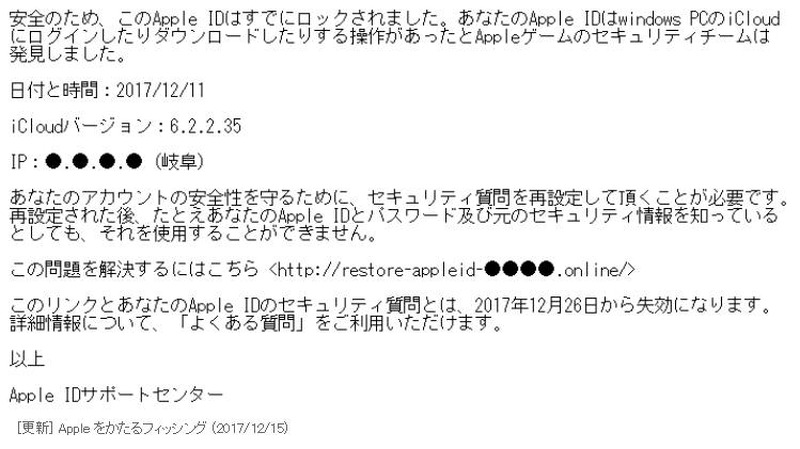
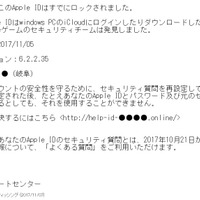
確認されたフィッシングメール
確認されたフィッシングメール 全 3 枚 拡大写真
フィッシング対策協議会は12月15日、Appleを騙るフィッシングメールで新たなリンク先が確認されたとして、注意喚起を発表した。確認されているフィッシングメールの件名は「あなたのApple IDのセキュリティ質問を再設定してください。」で、Apple IDを使って岐阜のIPアドレスのPCからログインやダウンロード操作があったとして、アカウントをロックしたという内容となっている。

アカウントの安全性を守るために、セキュリティ質問を再設定するようリンクをクリックさせようとする。新たに確認されたリンク先URLは次の通り。

メール内のURL
http://warnning-app1eid-●●●●.online/
http://restore-appleid-●●●●.online/

転送先のURL
http://warnning-appleid-●●●●.com/
http://restore-appleid-●●●●.com/

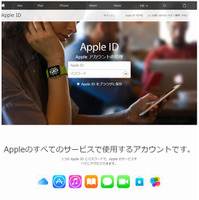
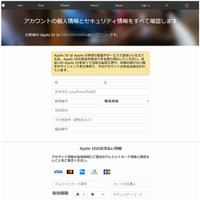
同協議会によると、12月15日13時の時点でフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてApple ID、パスワード、姓、名、生年月日、郵便番号、都道府県、市区町村、その他住所、電話番号、クレジットカード番号、カードの名義人、有効期限、セキュリティコード、セキュリティ質問、答えなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop