「IDとパスワードを再変更」--セゾンNetアンサーを騙るフィッシング(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

「IDとパスワードを再変更」--セゾンNetアンサーを騙るフィッシング(フィッシング対策協議会)

フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
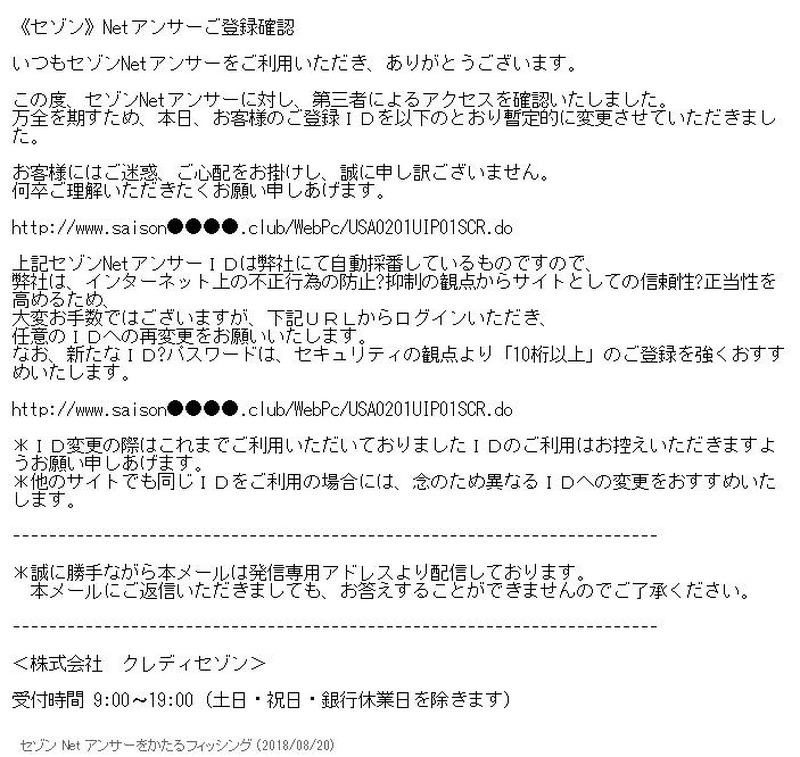
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は8月20日、セゾンNetアンサーを騙るフィッシングメールが出回っているとして、注意喚起を発表した。フィッシングメールは「【重要:必ずお読みください】」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するために本文中のリンクをクリックさせようとする。確認されたフィッシングサイトのURLは以下の通り。

サイトの URL
http://www.saison●●●●.top/WebPc/USA0201UIP01SCR.do
http://www.saison●●●●.xyz/WebPc/USA0201UIP01SCR.do
http://www.saison●●●●.club/WebPc/USA0201UIP01SCR.do

同協議会では、8月20日11時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてクレジットカード番号、有効期限、生年月日、セキュリティコード、メールアドレス、アカウント情報(Net アンサー ID、Net アンサーパスワード)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  4. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

  5. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

ランキングをもっと見る
PageTop