
「個人情報が古いためアクセスを無効にした」、Amazon騙るフィッシング(フィッシング対策協議会)
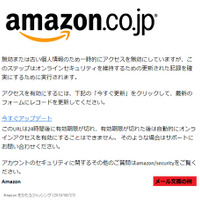
フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
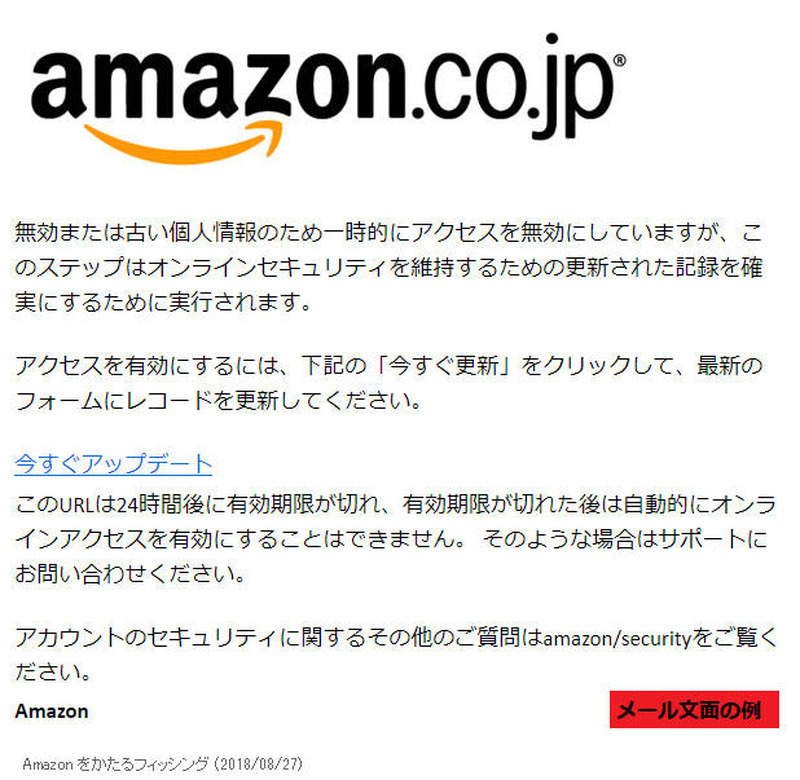
あなたのアカウントを更新
あなたのアカウントはブロックされています [日付]
[受信者の氏名] Amazonのアカウントが盗まれました。 変更してください [日付時刻]
[受信者の氏名] Amazonアカウントの有効期限が切れました。 変更してください [日付時刻]
[受信者の氏名] アラート:あなたのアカウントは閉鎖されます。[英数字文字列]
[受信者の氏名] 異常な活動 - アカウントを保護して下さい。[英数字文字列]
[受信者の氏名] 今すぐあなたのアカウントを確認してください。[英数字文字列]
[受信者の氏名] Amazonアカウントのサードパーティのログイン。 変更してください [英数字文字列]
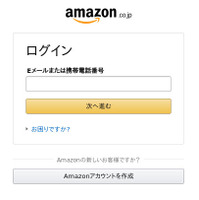
確認されているフィッシングサイトのURLは次の通り。
https://amazon.co.jp.●●●●.info/
http://www.amazon●●●●.jp/
http://www.bapple●●●●.jp/
http://helpdesk-amaznaccount-verifynow-account-limited-japan.●●●●.com/
8月27日15時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログイン情報(Eメールまたは携帯電話番号、パスワード)、個人情報(ファーストネーム、苗字、お誕生日、住所1、住所2、都市/町、郵便番号、国/地域、電話)、クレジットカード情報(カード番号、有効:月・年、カード所有者の名前、セキュリティコード)などを絶対に入力しないよう呼びかけている。
関連記事
この記事の写真
/

