狙われるテクノロジー業界、国家関与の犯罪集団も活発(CrowdStrike) | ScanNetSecurity
2026.10.04(日)

狙われるテクノロジー業界、国家関与の犯罪集団も活発(CrowdStrike)

CrowdStrikeは、2018年上半期のサイバー脅威の傾向をまとめた報告書「Observations From the Front Lines of Threat Hunting(脅威ハンティングの最前線からの考察)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
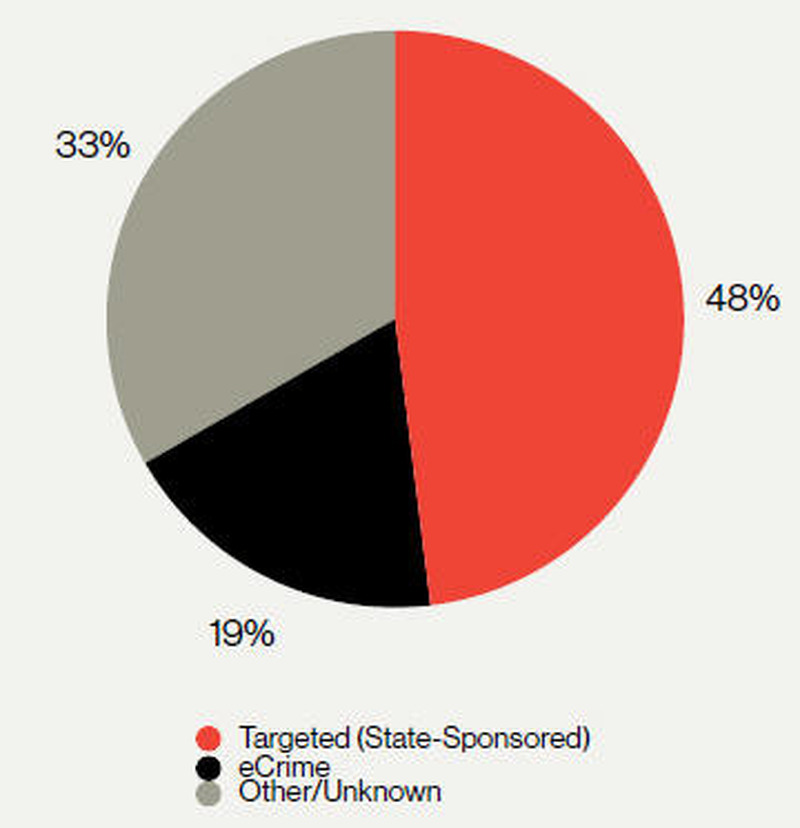
侵入未遂のケースのうち48%が「国家が関与する犯罪集団」、19%が「ネット犯罪者」によるもの
侵入未遂のケースのうち48%が「国家が関与する犯罪集団」、19%が「ネット犯罪者」によるもの 全 2 枚 拡大写真
CrowdStrikeは10月11日、2018年上半期のサイバー脅威の傾向をまとめた報告書「Observations From the Front Lines of Threat Hunting(脅威ハンティングの最前線からの考察)」を発表した。同社のマネージド脅威ハンティングチームであるCrowdStrike Falcon OverWatchチームからのデータを分析したもの。データは、同チームが侵入を阻止した25,000件の侵入未遂、およびFalconプラットフォームユーザのエンドポイントからのセキュリティイベントを収集・処理する脅威テレメトリーを対象としている。

レポートによると、侵入未遂のケースのうち48%が「国家が関与する犯罪集団」、19%が「ネット犯罪者」によるものであった。侵入未遂のケースが多い業界は「テクノロジー」(36%)、「プロフェッショナルサービス」(17%)、「ホスピタリティ」(8%)という順になった。また、法律業界と保険業界において、侵入後に仮想通貨のマイニングプログラムを起動させ、ラテラルムーブメントを可能にする技術を駆使してマイニングへの足がかりを作り出したケースもあったという。

また、バイオテクノロジー業界に対する標的型攻撃者の関心が引き続き高く、いくつかの攻撃は産業スパイ活動を目的とした攻撃であった。一方で、スキルが未熟なネット犯罪者と、洗練された国家犯罪グループが用いるTTP(Tactics、Techniques、Procedures)の違いが少なくなってきたとしている。スキルの低いネット犯罪者が、有名な国家による攻撃手法を模倣するトレンドが続いているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

    払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

ランキングをもっと見る
PageTop