佐川急便を騙るスミッシングの手口、日本郵便を騙るケースを確認(JC3) | ScanNetSecurity
2026.11.12(木)

佐川急便を騙るスミッシングの手口、日本郵便を騙るケースを確認(JC3)

JC3は、「運送系企業を装ったフィッシングの注意喚起」を発表した。

脆弱性と脅威 脅威動向
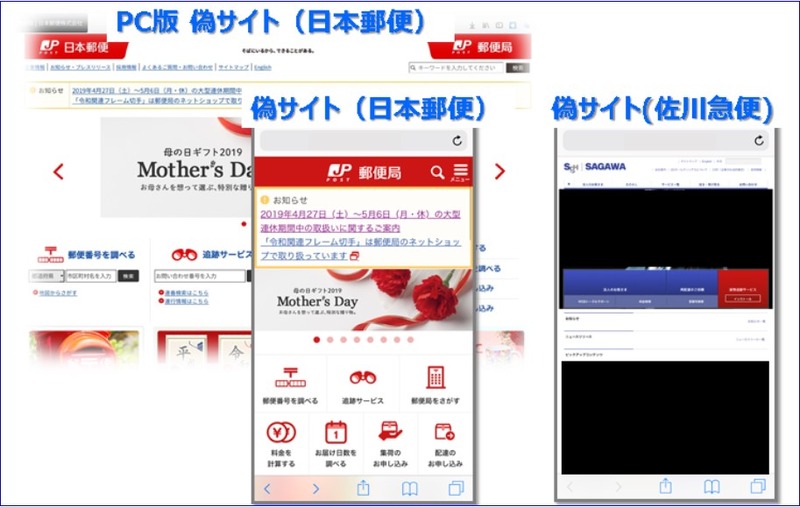
佐川急便と日本郵便を装った偽サイト
佐川急便と日本郵便を装った偽サイト 全 2 枚 拡大写真
日本サイバー犯罪対策センター(JC3)は5月8日、「運送系企業を装ったフィッシングの注意喚起」を発表した。JC3では、スマートフォンのSMS(ショートメッセージサービス)を利用してフィッシングサイトに誘導する手口(スミッシング)を確認している。これまで、佐川急便を装い不在通知の偽メッセージを送って、同社の偽サイトへ誘導し、利用者に不正アプリのインストールやApple IDとパスワードを詐取する被害が発生していた。

今回、JC3では新たに、日本郵便を装ったSMSと同社を装った偽サイトを確認した。偽サイトのURLは、「hxxp://jppost-●●●.com」(httpをhxxpに変換)という特徴がある。今後、日本郵便を装ったスミッシング被害が発生する可能性がある。また、他の運送系企業をかたる手口へ拡大・移行していくことも予想されるとして、注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop