Oracle WebLogic Serverにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.10.24(土)

Oracle WebLogic Serverにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、「Oracle WebLogic Serverに含まれるリモートコード実行に関する脆弱性(CVE-2019-2725)に関する検証レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
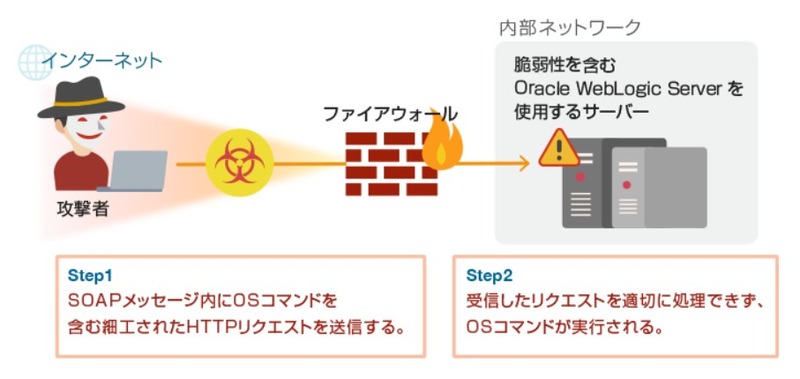
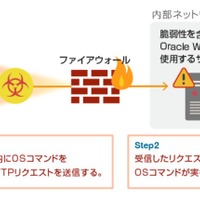
本脆弱性を悪用した攻撃の例
本脆弱性を悪用した攻撃の例 全 4 枚 拡大写真
NTTデータ先端技術株式会社は5月9日、「Oracle WebLogic Serverに含まれるリモートコード実行に関する脆弱性(CVE-2019-2725)に関する検証レポート」を公開した。この脆弱性は、4月26日にOracle社により公表されたもの。同社の野本竹春氏、松本拓也氏、鈴木涼太氏が報告している。

本脆弱性は、KnownSec 404セキュリティチームにより、Oracle WebLogic Serverにデフォルトで実装されているwls9_asyncおよびwls-wsatコンポーネントにおいて、ユーザ認証を必要とせずリモートから任意のコード実行が可能となる脆弱性(CVE-2019-2725/CNVD-C-2019-48814)が存在することが報告されたもの。Oracleは本脆弱性について、CVSSv3スコアで9.8と評価している。

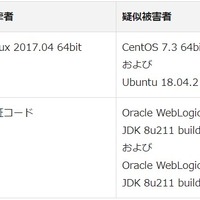
この脆弱性の再現性について検証を行った。検証は、CentOS 7.3 64bitおよびUbuntu 18.04.2 64bit上のOracle WebLogic Server 11g 10.3.6.0 JDK 8u211 build 1.8.0_211-b12、およびOracle WebLogic Server 12c 12.1.3.0 JDK 8u211 build 1.8.0_211-b12をターゲットシステムとして実施した。Oracle WebLogic Serverの管理コンソール用に使用するポート(TCP 7001番)に対して不正なHTTP POST リクエストを送信し、任意のOSコマンド実行を試みた。検証の結果、OSコマンドの実行に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop