攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC) | ScanNetSecurity
2026.10.24(土)

攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、攻撃グループLazarusがネットワーク侵入後に使用するマルウェアについて発表した。

脆弱性と脅威 脅威動向
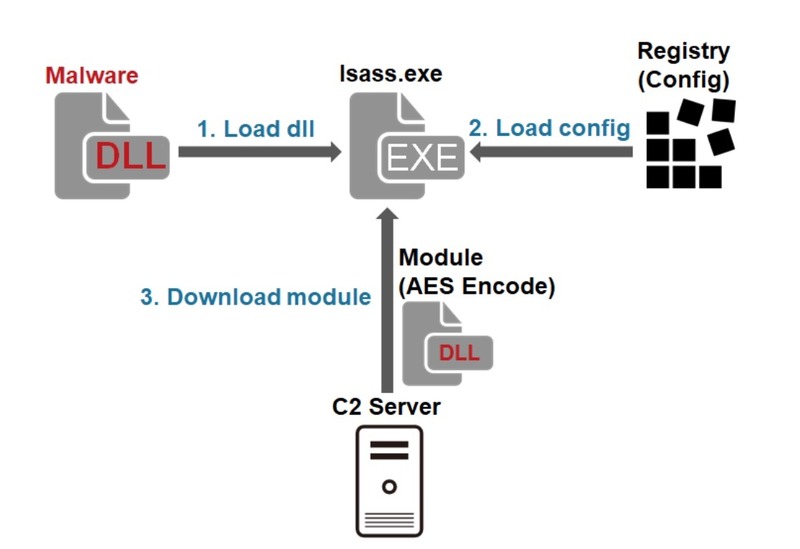
マルウェアの挙動
マルウェアの挙動 全 1 枚 拡大写真
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、攻撃グループLazarusがネットワーク侵入後に使用するマルウェアについて発表した。

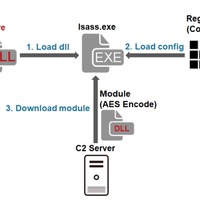
JPCERT/CCでは、国内組織を狙ったLazarus(Hidden Cobra)と呼ばれる攻撃グループの活動を確認、同グループは攻撃の際、ネットワーク侵入時と侵入後に異なるマルウェアを使用しており、今回は侵入後に使用されたマルウェアの1つについて詳細を紹介している。

確認されたマルウェアは、モジュールをダウンロードして実行するマルウェアで「C:¥Windows¥System32¥」などのフォルダに拡張子drvとして保存され、サービスとして起動しており、コードはVMProtectで難読化されファイルの後半に不要なデータを追加することでファイルサイズが150MBほどになっている。モジュールのダウンロードに成功した以降、モジュールがC2サーバからの命令受信などメインの挙動を行い、通信先や暗号化キーなどはマルウェアから引数として受け取る。

このマルウェアのネットワーク内での横展開には、SMBMapというSMB経由でリモートホストにアクセスするPythonツールを、PyinstallerでWindows実行ファイル化したツールが使用され、攻撃者は事前に取得したアカウント情報をもとにマルウェアを横展開していた。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop