2020年のセキュリティインシデントと言われて思い浮かぶのはきっと人それぞれだろう。新型コロナウイルス感染拡大と併行して今年もセキュリティインシデントが発生した。特に2020年は春から秋にかけてEmotet感染事案が多発、多数の企業が発生経緯や事後対策等に関して公式サイトで情報発信を行った。読者の中には、間接的あるいは直接、その対応や支援に関わった人もいるだろう。
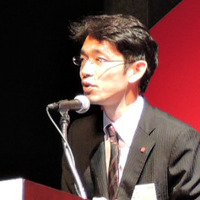
多数のインシデント対応に関わり、インシデントレスポンスや報告書作成や記者会見等のベストプラクティス作りに携わった人物の一人が、本稿でレポートする講演の登壇者である。
昨日今日で多くの企業が仕事納めを迎える。新年を待つこの時期に縁起でも無いという人もいるかもしれないが、いわば「当事者にならないためのヒント」「当事者になったその後の心構え」として、一昨年の CODE BLUE で行われた名講演の取材記事を蔵出しでお届けする。
--
このSNS時代、インシデント対応における情報公開から記者発表において、従来のように国民やメディアだけを想定していると、炎上するリスクが高い。この対応を間違えるとサイバー犯罪の被害者でありながら、犯罪者よりも糾弾されかねない。本誌 ScanNetSecurity が2004年に提唱した、被害者であることに居直る「サイバーノーガード戦法」もはるか昔になりにけりである。
・サーバ管理者、経営者に朗報! 安価で安全な新方法論 サイバーノーガード戦法!
・大手サイトの「4つのやりません宣言」サイバーノーガード戦法を超えた必殺のサイバークロスカウンター!
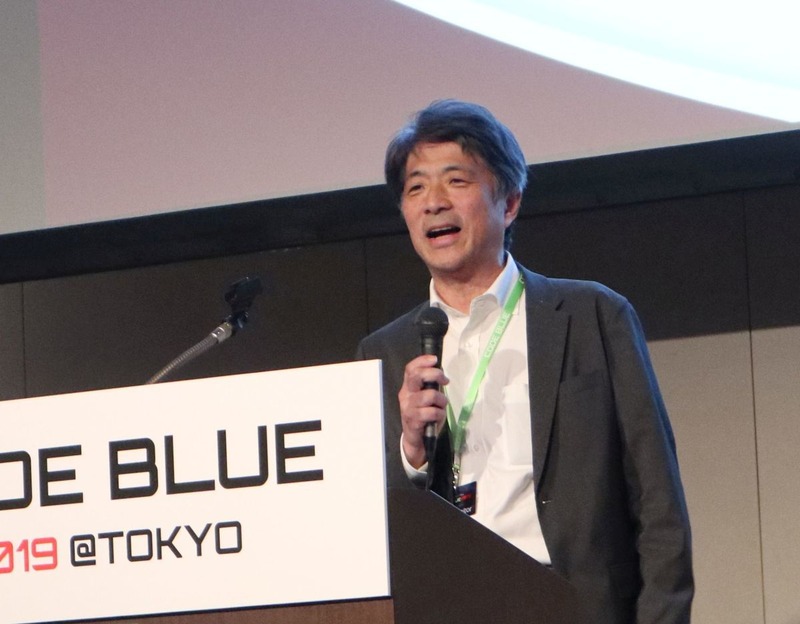
日本年金機構への不正アクセス事件を筆頭に、複数の大規模事案の第三者委員を務め、被害企業の最高情報セキュリティアドバイザーを務めた実績を持つ株式会社ディアイティの青嶋信仁氏の講演(CODEBLUE2019@TOKYO)をもとに、インシデント対応における情報公開と謝罪会見・記者発表の注意点をまとめてみたい。
青嶋氏の豊富な経験から、講演内容は極めて実践的なものだ。聴講した多くの企業担当者の参考になったはずだ。