IPAやJPCERT/CCより先に連絡を ~ Microsoft がバウンティハンターへ呼びかけ | ScanNetSecurity
2026.10.29(木)

IPAやJPCERT/CCより先に連絡を ~ Microsoft がバウンティハンターへ呼びかけ

日本マイクロソフト株式会社は6月16日、同社 セキュリティ レスポンス チーム セキュリティ プログラム マネージャ 脆弱性報告窓口 担当 垣内 由梨香 氏の署名記事を配信し、同社製品の日本語での脆弱性報告の手続きについてのアナウンスを行った。

脆弱性と脅威 セキュリティホール・脆弱性
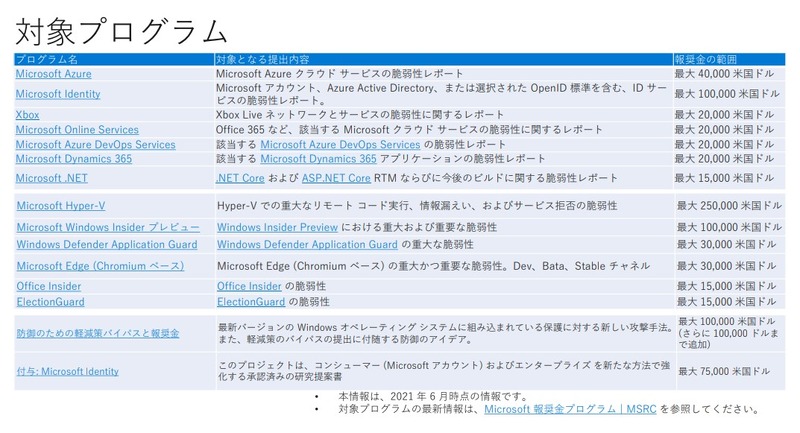
Microsoft社 バグバウンティプログラムと懸賞金一覧
Microsoft社 バグバウンティプログラムと懸賞金一覧 全 2 枚 拡大写真
 日本マイクロソフト株式会社は6月16日、同社 セキュリティ レスポンス チーム セキュリティ プログラム マネージャ 脆弱性報告窓口 担当 垣内 由梨香 氏の署名記事を配信し、同社製品の日本語での脆弱性報告の手続きについてのアナウンスを行った。

 マイクロソフトは、20年以上にわたり脆弱性対応の窓口を設け、脆弱性の対応を行うPSIRTの組織として脆弱性対応プログラムを運営、自組織で CVE-ID の採番ができる CVE Numbering Authority(CNA)でもあり、より安全で安心な製品とサービス提供のため、脆弱性報告者に対し脆弱性報奨金等の報奨プログラムを実施している。

 マイクロソフトには時折、独立行政法人情報処理推進機構(IPA)への脆弱性関連情報の届出とマイクロソフトの脆弱性報告窓口との関係について、どちらに報告すべきか等の質問があるが、可能であれば直接マイクロソフトの脆弱性報告窓口に報告をするよう呼びかけている。

 マイクロソフトではその理由として、迅速に脆弱性対応のプロセス開始が可能となり、脆弱性の報奨金プログラム(バグ バウンティ)をはじめとするマイクロソフト運営の脆弱性に関するプロセスは同社窓口に報告が到達した日時をもって対応開始となり、同じ脆弱性が複数の報告者から報告された場合も、同社窓口に報告が到達した日時で脆弱性の報告順序が判断されることを挙げている。

 またマイクロソフトでは、同社窓口に報告を行った場合は、IPA および JPCERT/CC への脆弱性報告の共有は実施されず、情報セキュリティ早期警戒パートナーシップガイドラインの範囲外となるため、必ずしも脆弱性関連情報の届出を行う必要がないとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  2. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

ランキングをもっと見る
PageTop