7月のフィッシング報告状況、「.cn ドメイン」のフィッシングメールを多く確認 | ScanNetSecurity
2026.11.13(金)

7月のフィッシング報告状況、「.cn ドメイン」のフィッシングメールを多く確認

フィッシング対策協議会は8月4日、2021年7月の「フィッシング報告状況」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
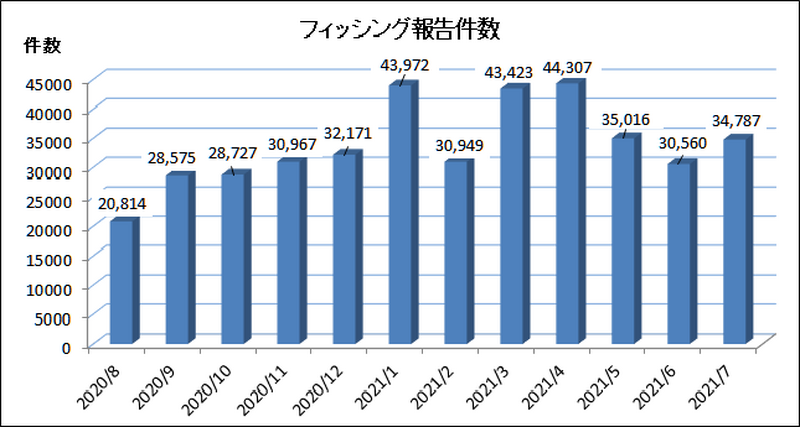
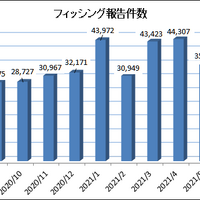
フィッシング報告件数
フィッシング報告件数 全 2 枚 拡大写真
 フィッシング対策協議会は8月4日、2021年7月の「フィッシング報告状況」を発表した。これによると、7月に同協議会へ寄せられたフィッシング報告件数(海外含む)は34,787件で、前月の30,560件から4,227件の増加となった。同月のフィッシングサイトのURL件数(重複無し)は、前月より1,714件増加の8,108件となっている。

 フィッシングに悪用されたブランド件数(海外含む)は、前月より8件減少しし74件。Amazon、三井住友カード、楽天、イオンカード、VISAの上位の5ブランドだけで報告数全体の約67.8%を占め、上位ブランドの多くが前月より報告数が増加傾向となっている。

 7月も差出人に正規のメールアドレス(ドメイン)を使用した「なりすまし」フィッシングメールが非常に多く配信され、現在、日本で普及している送信ドメイン認証技術SPFだけでは、これらのなりすましメールを判別できず、逆に正規メールとして誤認を招く可能性があるという。同協議会では、SPFに加えDMARC を導入し、正規の送信元から送られたか否かを、受信側で検証できる手段を提供することが重要としている。

 7月は「なりすまし」メール以外では、「.cn ドメイン」のメールアドレスから送信されるフィッシングメールが非常に多く確認されており、基本に立ち返り、送信元メールアドレスを確認する習慣が重要であると解説している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop