ライオンや弁護士法人ほか ~ 2月以降「Emotet」感染被害が続出 不審メールへ注意を呼びかけ | ScanNetSecurity
2026.09.19(土)

ライオンや弁護士法人ほか ~ 2月以降「Emotet」感染被害が続出 不審メールへ注意を呼びかけ

 2021年11月中旬のEmotet活動が再開しているが、2月3日から4日にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。

インシデント・事故 インシデント・情報漏えい
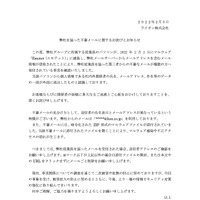
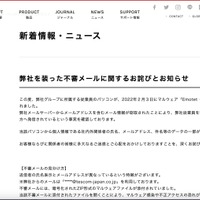
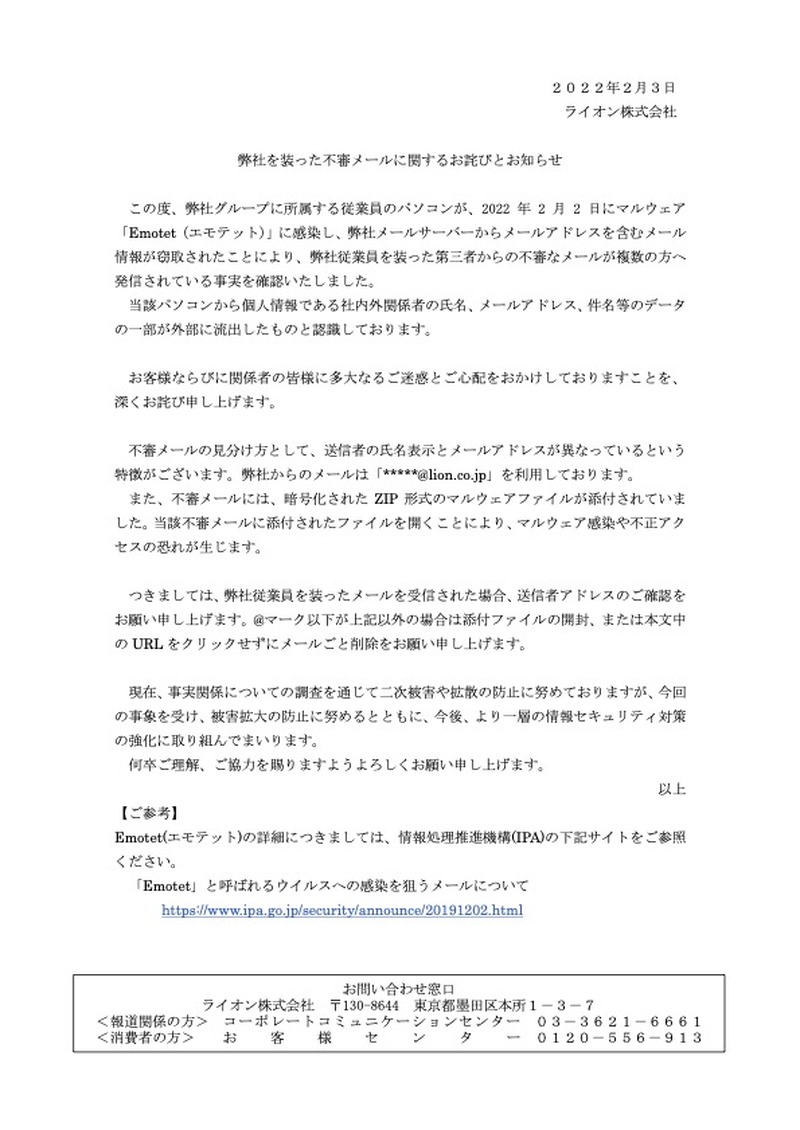
リリース(弊社を装った不審メールに関するお詫びとお知らせ(ライオン株式会社))
リリース(弊社を装った不審メールに関するお詫びとお知らせ(ライオン株式会社)) 全 13 枚 拡大写真

 2021年11月中旬のEmotet活動が再開しているが、2月3日から4日にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。

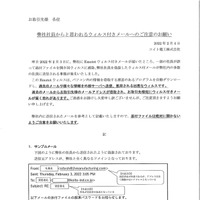
 ライオン株式会社では2月3日に、同社グループに所属する従業員のパソコンが2月2日にEmotetに感染し、同社メールサーバからメールアドレスを含むメール情報が窃取されたことで、同社従業員を装った第三者からの不審メールの複数発信の事実を確認したと発表している。

 ライオンでは、当該パソコンから社内外関係者の氏名、メールアドレス、件名等のデータの一部が外部流出したと認識している。

 ライオンによると、不審メールは送信者の氏名表示とメールアドレスが異なっている特徴があり、不審メールを受信した際は同社アドレス「*****@lion.co.jp」であるかを確認するよう呼びかけている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop