ライオンや弁護士法人ほか ~ 2月以降「Emotet」感染被害が続出 不審メールへ注意を呼びかけ | ScanNetSecurity
2026.11.03(火)

ライオンや弁護士法人ほか ~ 2月以降「Emotet」感染被害が続出 不審メールへ注意を呼びかけ

 2021年11月中旬のEmotet活動が再開しているが、2月3日から4日にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。

インシデント・事故 インシデント・情報漏えい
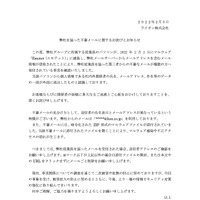
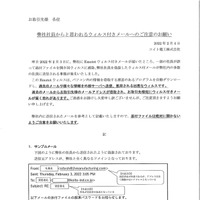
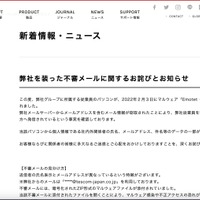
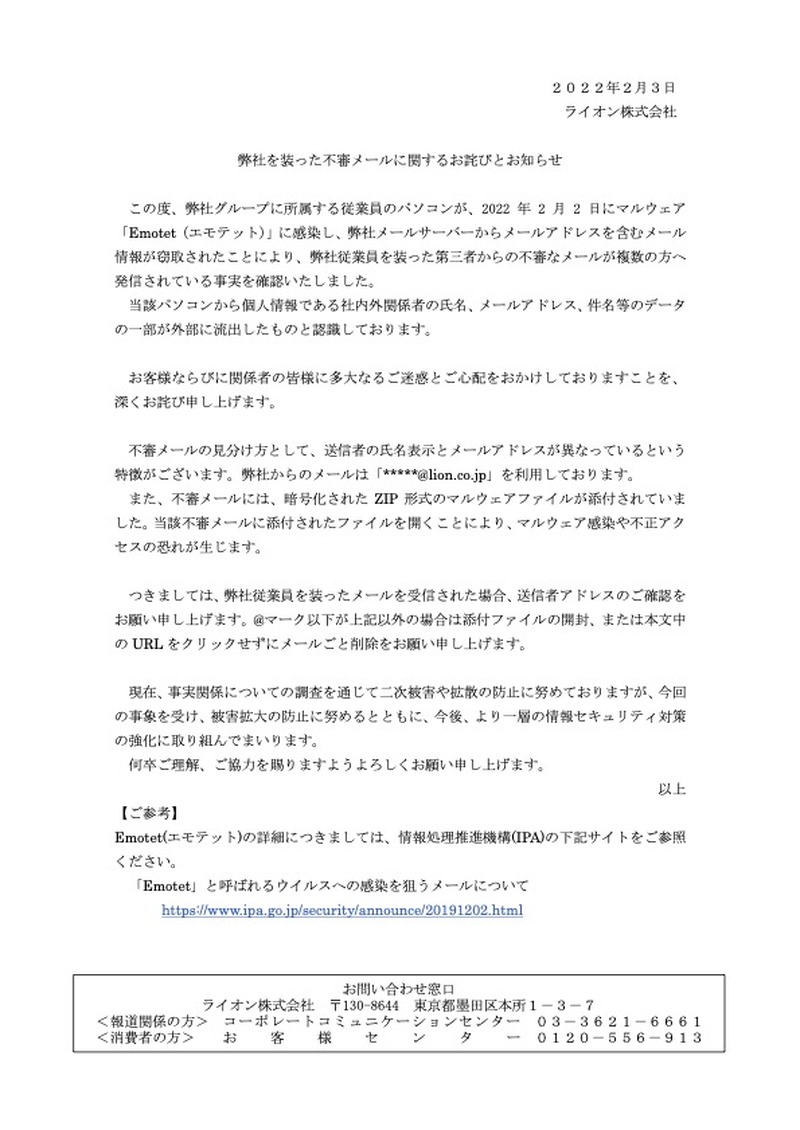
リリース(弊社を装った不審メールに関するお詫びとお知らせ(ライオン株式会社))
リリース(弊社を装った不審メールに関するお詫びとお知らせ(ライオン株式会社)) 全 13 枚 拡大写真

 2021年11月中旬のEmotet活動が再開しているが、2月3日から4日にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。

 ライオン株式会社では2月3日に、同社グループに所属する従業員のパソコンが2月2日にEmotetに感染し、同社メールサーバからメールアドレスを含むメール情報が窃取されたことで、同社従業員を装った第三者からの不審メールの複数発信の事実を確認したと発表している。

 ライオンでは、当該パソコンから社内外関係者の氏名、メールアドレス、件名等のデータの一部が外部流出したと認識している。

 ライオンによると、不審メールは送信者の氏名表示とメールアドレスが異なっている特徴があり、不審メールを受信した際は同社アドレス「*****@lion.co.jp」であるかを確認するよう呼びかけている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop