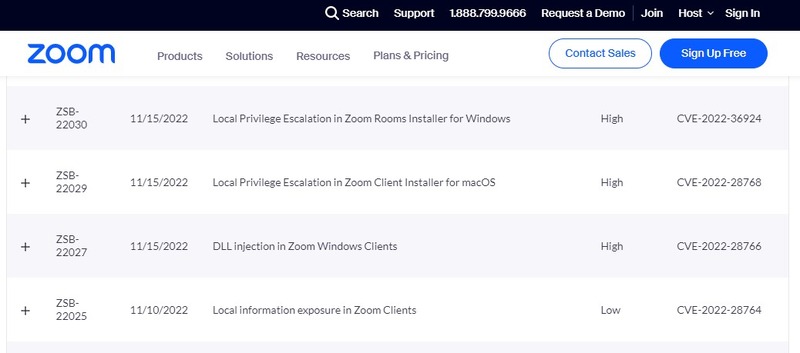
Zoom Video Communications, Inc.は現地時間11月15日、Zoom における3つの脆弱性について発表した。いずれも「Severity」が「High」。影響を受けるシステムは以下の通り。
・Zoom Rooms Installer for Windows バージョン 5.12.6 より前のバージョン
・Zoom Client for Meetings Installer for macOS (Standard および IT Admin 用)バージョン 5.12.6 より前のバージョン
・Windows版Zoom Client for Meetings (32ビット)バージョン 5.12.6より前のバージョン
・Zoom VDI Windows Meeting Client (32ビット)バージョン 5.12.6より前のバージョン
・Zoom Rooms for Conference Room for Windows (32ビット)バージョン 5.12.6より前のバージョン
Zoom Rooms Installer for Windows バージョン 5.12.6 より前のバージョン には、ローカルな特権を昇格される脆弱性があり、ローカルの低権限ユーザーは、インストールプロセス中に本脆弱性を悪用してSYSTEMユーザーに特権を昇格させる可能性がある。
Zoom Client for Meetings Installer for macOS (Standard and for IT Admin) バージョン 5.12.6 以前には、ローカルでの権限昇格の脆弱性が存在し、本脆弱性を利用されるとローカルの低特権ユーザーが、インストールプロセス中に、root に特権を昇格させる可能性がある。
5.12.6 以前の Zoom Client for Meetings 及び 5.12.6 以前の Zoom Rooms for Conference Room の Windows 32 ビットバージョンにはDLL インジェクションの脆弱性が存在し、本脆弱性を利用されるとローカルの低特権ユーザーが、Zoom クライアントのコンテキスト内で任意のコードを実行される可能性がある。
Zoomでは、最新のアップデートを適用するか、最新のセキュリティアップデートを含む最新の Zoom ソフトウェアをダウンロードするよう呼びかけている。