金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍 | ScanNetSecurity
2026.11.12(木)

金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍

ラザルスグループといえば、北朝鮮が関与しているとされるAPTグループだ。近年では仮想通貨への攻撃やランサムウェアなど金銭がからむ活動に主力を置いているが、2019年末から22年1Qにかけて、EU圏を狙ったスパイ活動が確認されている。

研修・セミナー・カンファレンス セミナー・イベント
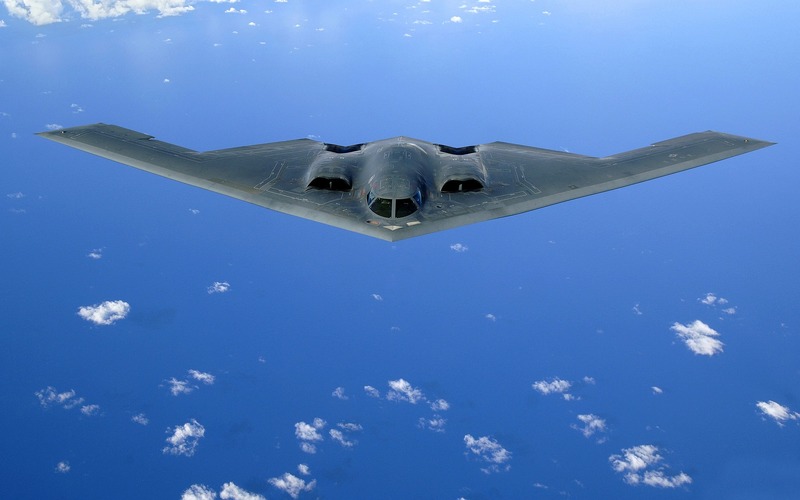
金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍(イメージ画像)
金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍(イメージ画像) 全 3 枚 拡大写真

 ラザルスグループは北朝鮮が関与しているとされる APT グループだ。近年では仮想通貨への攻撃やランサムウェアなど金銭がからむ活動に主力を置いているが、2019 年末から 2022 年 1Q にかけて、EU 圏を狙ったスパイ活動が確認されている。

 ラザルスといえば 2014 年のソニーピクチャーズへの攻撃、2016 年のバングラデシュ中央銀行への不正アクセス(資金流出)、ワナクライ(ランサムウェア)への関与を想起する。仮想通貨への攻撃も目立つ。国家支援型でありながら、金銭関連の活動が目立つのは、北朝鮮政府が外貨獲得の手法を、かつて「スーパーK」で名を馳せた米ドル紙幣の偽札製造から、金融サイバー犯罪に切り替えたからと推定される。

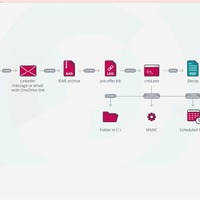
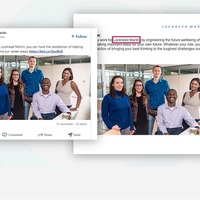
 北朝鮮のような独裁国家なら、フェイクニュース等によるプロパガンダや諜報活動に力を入れそうだが、EU 圏で確認された活動は、防衛航空産業のサプライチェーン(契約事業者)を狙ったサイバーエスピオナージ(スパイ活動)とみられている。活動を確認して報告したのは ESET の脅威分析ダイレクター Jean-Ian Boutin 氏だ。2022年初夏、スロバキアのセキュリティ企業の雄 ESET が開催した「ESET WORLD 2022」において公表された。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  2. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  3. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop