Azure AD おまえもか、クラウド オンプレ両参加のデバイスに潜む危険 | ScanNetSecurity
2026.10.02(金)

Azure AD おまえもか、クラウド オンプレ両参加のデバイスに潜む危険

Active Directoryはアクセス制御や認証にもかかわるシステムのため、攻撃者に狙われやすい存在である。そのためAcitive Directoryに関する脆弱性は、研究者やセキュリティ担当者、なにより攻撃者にとって目が離せない関心事でもある。

研修・セミナー・カンファレンス セミナー・イベント
(イメージ画像)
(イメージ画像) 全 10 枚 拡大写真

 Active Directory の基本機能は、組織のコンピュータシステムのアカウント管理と認証、ファイルやデバイスのアクセス制御、シングルサインオン(SSO)を司ることなどである。その管理中枢はドメインコントローラ(DC)というサーバだ。

 アカウント情報やクレデンシャル情報を管理し、アクセス制御や認証にもかかわるシステムのため、極めて攻撃者に狙われやすい存在である。そのため Acitive Directory に関する脆弱性は、研究者やセキュリティ担当者、そして攻撃者にとって最も目が離せない関心事でもある。

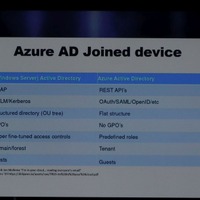
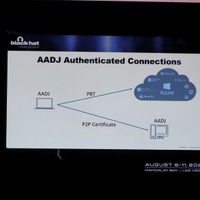
 クラウド時代になっても AD が攻撃対象であることは変わらないようだ。マイクロソフトは Azure 上にも Active Directory のサービスを提供する Azure Active Drectory という機能をローンチしている。

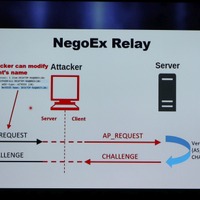
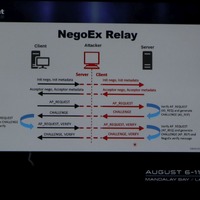
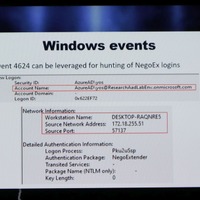
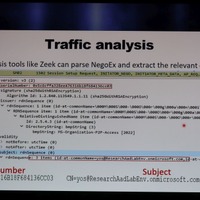
 オンプレミス、クラウド環境を横断した保護や認証を実現するが、これを逆手にとる攻撃手法が公開された。発見したのは、モア・ルビン氏。Microsoft のシニアセキュリティリサーチャーだ。本記事は、Blackhat USA 2022 でのルビン氏セミナーの内容をもとに構成した。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop