ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」 | ScanNetSecurity
2026.10.04(日)

ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」

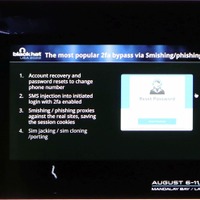
 「Smishsmash」とは、SMSを利用した2FAをバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

研修・セミナー・カンファレンス セミナー・イベント
(イメージ画像)
(イメージ画像) 全 14 枚 拡大写真

 「Smishsmash」とは、SMS を利用した 2FA をバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

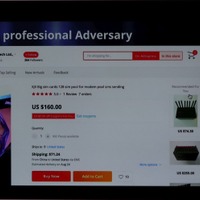
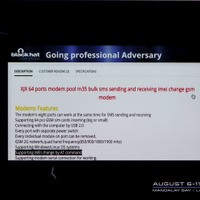
 OSINT による標的のアカウント情報や電話番号によって、スミッシング(スマートフォンの SMS を利用したフィッシング)を行う攻撃のことだ。攻撃にはバーナーフォン(通信会社が通信記録を解析しても足がつきにくい使い捨て端末)が用いられる。

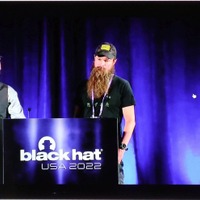
 昨夏開催された BlackHat USA 2022 で、トーマスとマイケルによる Smishsmash の攻撃デモが実演されるセッションがあった。BlackHat の Breifingsは、DEFCON よりもフォーマルなものが多くモデレートされているが、BlackHat でもハッキングデモの発表は行われる。このふたりの講演がまさにそれだった。

■SMSの2FAは終わった

 プレゼンでは、トークのメインはトーマスが担う。インテルオタクでプロセッサを集めるのが趣味というマイケルは主にハッキングデモ担当だ。マイケルはバーナーフォンとしてソニーエリクソンの古い端末とノキア N900 をデモのために用意した。ハッキングに愛用していた人も多いのではないだろうか。現在は入手困難な端末だが「安心してほしい。本日のデモは最新のスマートフォンでも問題なく機能する」とはトーマスの弁だ。彼のトークは続く。

 「たぶんみんなは面倒な話は聞きたくないだろう。今回の発表をわかりやすく言うと、“SMS による 2FA 認証は終わった” ということだ。もちろん SMS の詐称は造作もないことはみんなも知っている。だが、スミッシングはいまでも有効なんだ。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

    バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

ランキングをもっと見る
PageTop