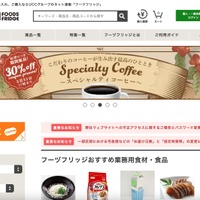
フーヅフリッジ株式会社は5月23日、同社が運営するUCCグループのネット通販「フーヅフリッジ」ウェブサイトの改ざんと注文に関する一部情報のダウンロードについて発表した。
これは5月10日午前7時22分に、「フーヅフリッジ」ウェブサイトから注文情報が不正にダウンロードされ、同日午後6時49分から5月11日午後1時53分の間には、当該サイトが不正に改ざんされたことでトップページに不適切なバナーが表示され、第三者ウェブサイトに自動遷移されたというもの。

フーヅフリッジ株式会社は5月23日、同社が運営する「フーヅフリッジ」ウェブサイトの改ざんと注文に関する一部情報のダウンロードについて発表した。

フーヅフリッジ株式会社は5月23日、同社が運営するUCCグループのネット通販「フーヅフリッジ」ウェブサイトの改ざんと注文に関する一部情報のダウンロードについて発表した。
これは5月10日午前7時22分に、「フーヅフリッジ」ウェブサイトから注文情報が不正にダウンロードされ、同日午後6時49分から5月11日午後1時53分の間には、当該サイトが不正に改ざんされたことでトップページに不適切なバナーが表示され、第三者ウェブサイトに自動遷移されたというもの。