観光庁が注意喚起、Booking.com 利用者へのフィッシング被害 | ScanNetSecurity
2026.11.12(木)

観光庁が注意喚起、Booking.com 利用者へのフィッシング被害

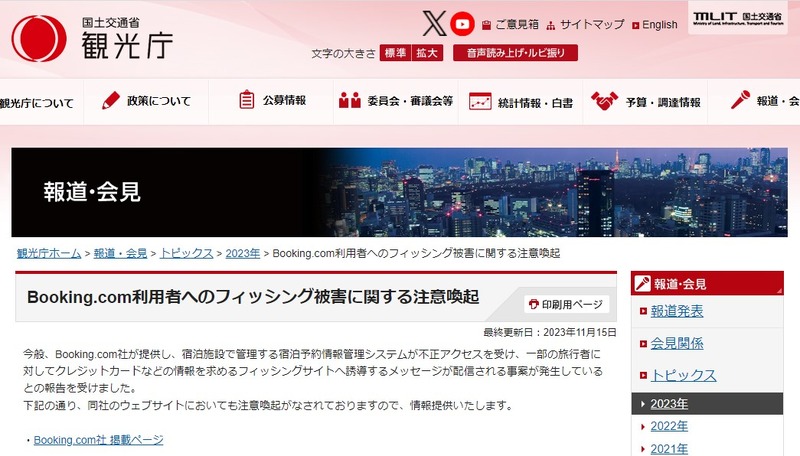
 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
https://www.mlit.go.jp/kankocho/page06_000354.html
https://www.mlit.go.jp/kankocho/page06_000354.html 全 1 枚 拡大写真

 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

 Booking.com 社が提供し、宿泊施設で管理する宿泊予約情報管理システムに不正アクセスがあり、一部の旅行者に対しクレジットカードなどの情報を求めるフィッシングサイトへ誘導するメッセージが配信される事案が発生していると、同庁に報告があったとのこと。

 Booking.com 社でも9月19日に、予約のあった顧客に対しメールやチャットでクレジットカード情報を求めたり、支払いを要求したりすることはないと公表している。

 これまでに株式会社ホテルグランヴィア大阪が6月2日に、株式会社共立メンテナンスは6月9日に、株式会社コスモスホテルマネジメントは6月12日に、竹川観光株式会社では8月15日に、Booking.com 管理システムへの不正アクセスについて公表している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop