観光庁が注意喚起、Booking.com 利用者へのフィッシング被害 | ScanNetSecurity
2026.10.04(日)

観光庁が注意喚起、Booking.com 利用者へのフィッシング被害

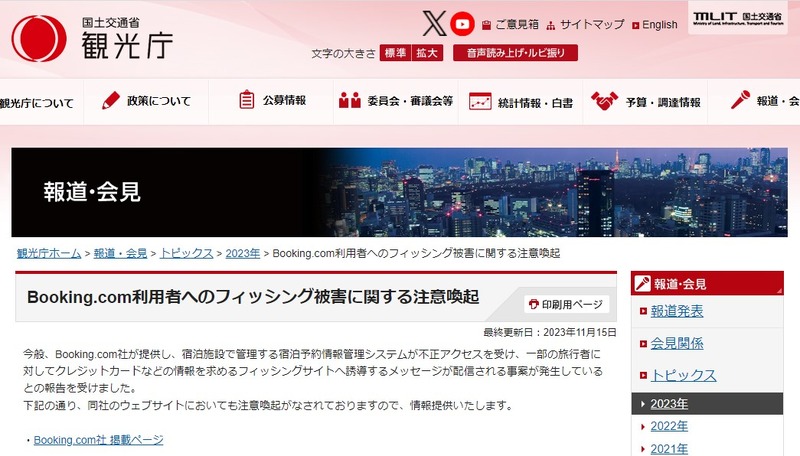
 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
https://www.mlit.go.jp/kankocho/page06_000354.html
https://www.mlit.go.jp/kankocho/page06_000354.html 全 1 枚 拡大写真

 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

 Booking.com 社が提供し、宿泊施設で管理する宿泊予約情報管理システムに不正アクセスがあり、一部の旅行者に対しクレジットカードなどの情報を求めるフィッシングサイトへ誘導するメッセージが配信される事案が発生していると、同庁に報告があったとのこと。

 Booking.com 社でも9月19日に、予約のあった顧客に対しメールやチャットでクレジットカード情報を求めたり、支払いを要求したりすることはないと公表している。

 これまでに株式会社ホテルグランヴィア大阪が6月2日に、株式会社共立メンテナンスは6月9日に、株式会社コスモスホテルマネジメントは6月12日に、竹川観光株式会社では8月15日に、Booking.com 管理システムへの不正アクセスについて公表している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

    払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

ランキングをもっと見る
PageTop