LINEヤフーの役職員情報が特定の操作で外部からデータ抽出が可能に、バグバウンティプログラムで判明 | ScanNetSecurity
2026.11.12(木)

LINEヤフーの役職員情報が特定の操作で外部からデータ抽出が可能に、バグバウンティプログラムで判明

 LINEヤフー株式会社は1月18日、同社が利用する外部サービスの設定不備について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 LINEヤフー株式会社は1月18日、同社が利用する外部サービスの設定不備について発表した。

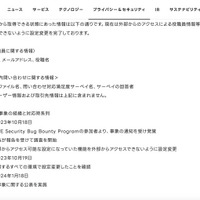
 これは旧LINE社の社内資産管理・社内問合せ管理を目的として利用している外部サービスにて、同社によるAPIの設定不備で登録している役職員情報が、特定の操作で外部からデータ抽出が可能となっていたというもの。LINE Security Bug Bounty Programを通じた報告で、2023年10月18日に判明した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

ランキングをもっと見る
PageTop