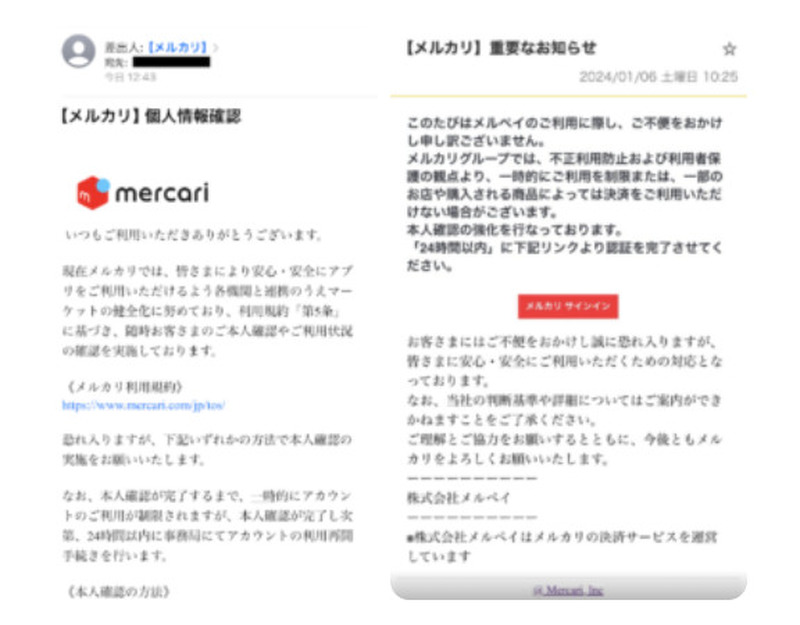
株式会社メルカリは1月25日、同社と郵便局が連携した配送サービス「メルカリびより」サイトにおいて、「メルカリ・メルペイを装ったWebサイトによるフィッシング詐欺について」とする注意喚起を発表した。
注意喚起によると、現在メルカリグループのサービスを装ったフィッシングサイトが確認されており、フィッシングサイトでアカウント情報やパスワード、二段階認証番号、カード情報などの個人情報を入力してしまうと、メルカリやメルペイのサービスを不正利用されたり、同じパスワードを使っている他社のWebサイトへログインされる可能性があるとしている。
メルカリのフィッシングサイトは、本物をコピーして作られているため、画面を見ただけで偽物と見破ることは困難。いつもと違う経路でメルカリのログイン画面が表示されたら決してログイン情報を入力せず、まずは疑い、ブックマークや公式アプリなどのいつもと同じ方法でメルカリにアクセスするよう呼びかけている。
2024年1月からは、メルカリを騙るフィッシングサイトの中に、被害者の個人情報窃取、および被害者に意図せず他サービスの本人確認(eKYC)を行わせようとするものが発生している。メルカリでは、次の対策を取るよう推奨している。
・広告から遷移したサイトでは、顧客情報の入力やログインはせずに、必ずメルカリアプリ経由や検索サイト経由でメルカリ公式サイトを確認する
・少しでも不審と感じたメールは開かずに削除する
・メルカリを名乗るメール・SMSに記載のURLにはアクセスしない
・メールやSMSの内容だけでなく、メルカリアプリや公式サイトを確認する
また、メルカリやメルペイのサービスを不正利用されないよう、生体認証の登録を勧めている。