そのセキュリティ専門家は「ニセ サイバーサマリア人(善人のふりをした悪人)」ではありませんか? 九つの特徴 | ScanNetSecurity
2026.10.28(水)

そのセキュリティ専門家は「ニセ サイバーサマリア人(善人のふりをした悪人)」ではありませんか? 九つの特徴

 それぞれの恐喝の試みで異なる偽名が使われているものの、被害者たちとのやり取りには、以下のとおり多くの類似点が見られた。このことは、2 つの攻撃の背後には共通する 1 人の人物がいることを示している。(1)セキュリティ研究者であると主張 (2)ランサムウェアギャングのサーバーを経由して盗まれたデータにアクセスできると主張 (3)匿名メッセンジャーアプリ「Tox」を使ってやりとり・・・

国際 TheRegister
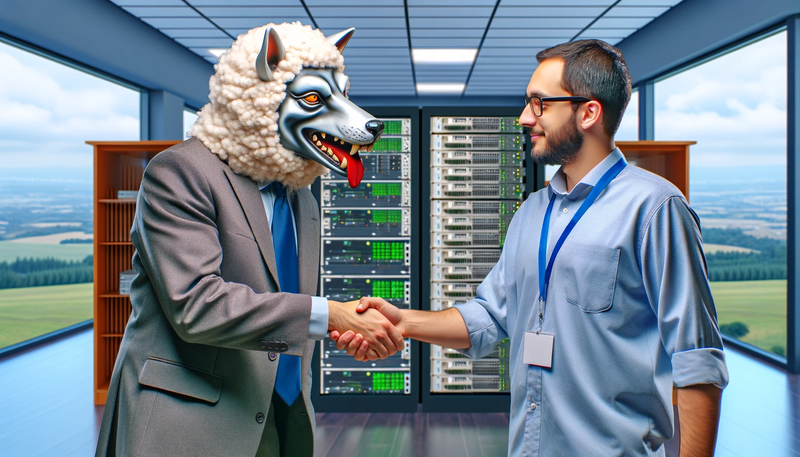
(イメージ画像)
(イメージ画像) 全 1 枚 拡大写真

 ランサムウェアの被害者たちはすでにビジネスの混乱と問題解決のためのコストに心をかき乱されている。そんな被害者たちが今度は、頼れるセキュリティ研究者を装う犯罪者によって、追加の恐喝攻撃にさらされている。

 Arctic Wolf Labs の研究者たちは、ランサムウェアギャング Royal および Akira の被害者たちが再び第三者からターゲットにされ、ニセ サイバーサマリア人(ネット上で困っている人を助ける善人のふりをする人)に恐喝された 2 つのケースを公表した。どちらのケースも、犯人は同じ個人またはグループであると考えられている。

 被害者たちは、セキュリティ侵害後サービスを提供する「セキュリティ研究者」から接触を受けたという。一方のケースの被害者は、ランサムウェアギャングのサーバーをハッキングし、盗まれたデータを削除できると告げられた。

 別のケースの被害者は、毎回異なる名前を使う「研究者」から、盗まれたデータが保存されているサーバーにアクセスしたと話された。そして、データを削除するチャンス、または被害者自身がそのサーバーにアクセスするチャンスを提供することを提案されたという。

 その返礼として、ハッキング被害者である顧客は約 5 ビットコイン(現在の為替レートで 22 万 5,823 ドル、編集部註 約 3,300万円)の手数料を要求された。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  4. デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

    デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

  5. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

ランキングをもっと見る
PageTop