広島県立高等学校職員の私用パソコンへ遠隔操作、生徒の個人情報流出の可能性 | ScanNetSecurity
2026.11.19(木)

広島県立高等学校職員の私用パソコンへ遠隔操作、生徒の個人情報流出の可能性

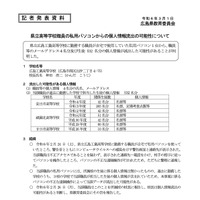
 広島県は3月1日、県立高等学校職員の私用パソコンからの個人情報流出の可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

 広島県は3月1日、県立高等学校職員の私用パソコンからの個人情報流出の可能性について発表した。

 これは2月24日に、県立広島工業高等学校に勤務する職員が自宅で私用パソコンを使用していた際に、警告音とともにコンピュータウイルスへの感染を示す警告画面と連絡先が表示されたため、当該職員は不正アクセスであることを疑わず、表示された連絡先へ電話をかけ、相手の指示に従ってパソコンを操作したところ、パソコンへの不正な遠隔操作が行われたというもの。当該職員の私用パソコンには、所属校の生徒に係る個人情報は無かったが、過去に勤務した3校の学校で担当した生徒の個人情報が含まれており、パソコンの不正な遠隔操作で当該データが流出した可能性がある。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop