社内不正 1位 情報持ち出し・2位 横領・3位 労働問題 ~ 被害企業 230 社調査 | ScanNetSecurity
2026.10.06(火)

社内不正 1位 情報持ち出し・2位 横領・3位 労働問題 ~ 被害企業 230 社調査

 デジタルデータソリューション株式会社は4月24日、2023年度に社内不正被害にあった経験のある企業230社を対象にした実態調査の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
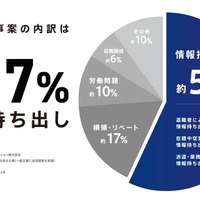
社内不正事案の内訳
社内不正事案の内訳 全 3 枚 拡大写真

 デジタルデータソリューション株式会社は4月24日、2023年度に社内不正被害にあった経験のある企業230社を対象にした実態調査の結果を発表した。

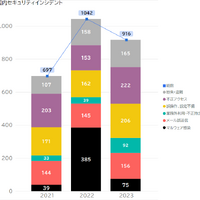
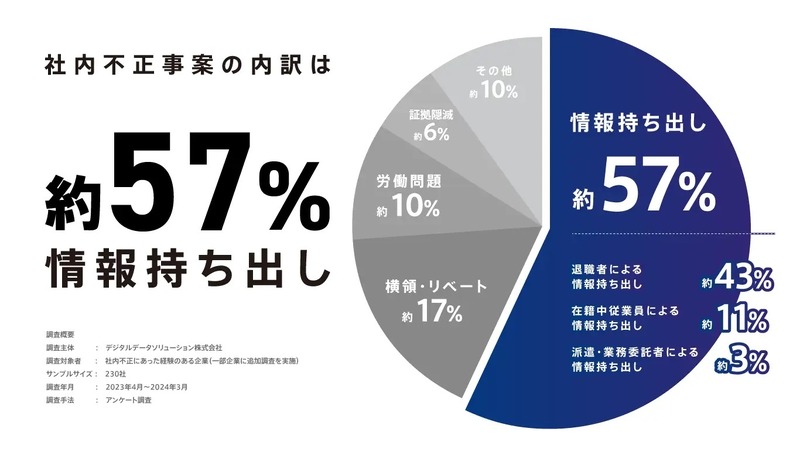
 同調査によると、2023年度に社内不正が発生した企業のインシデント内容は「情報持ち出し」が約57%、「横領・リベート」が約17%、「労働問題」約10%であった。

 「情報持ち出し」のうち退職者による情報持ち出しが約43%、在籍中従業員による情報持ち出しが約11%、派遣・業務委託者による情報持ち出しが約3%であった。情報持ち出し被害が発覚したきっかけは、約40%が「他の社員からの報告」だった。

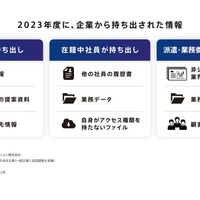
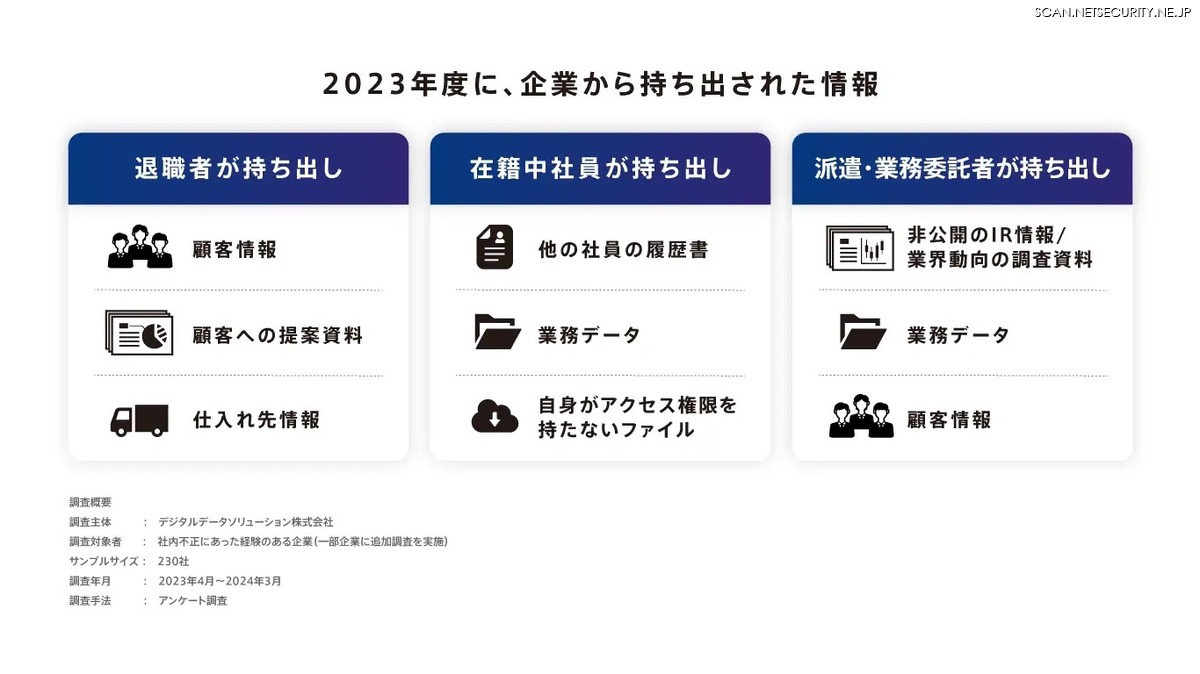
 どのような情報が持ち出されたか尋ねたところ、退職者は「顧客情報」「顧客への提案資料」「仕入れ先情報」が、在職中社員は「他の社員の履歴書」「業務データ」「自身がアクセス権限を持たないファイル」が、派遣・業務委託者は「非公開のIR情報/業界動向の調査資料」「業務データ」「顧客情報」が挙げられた。
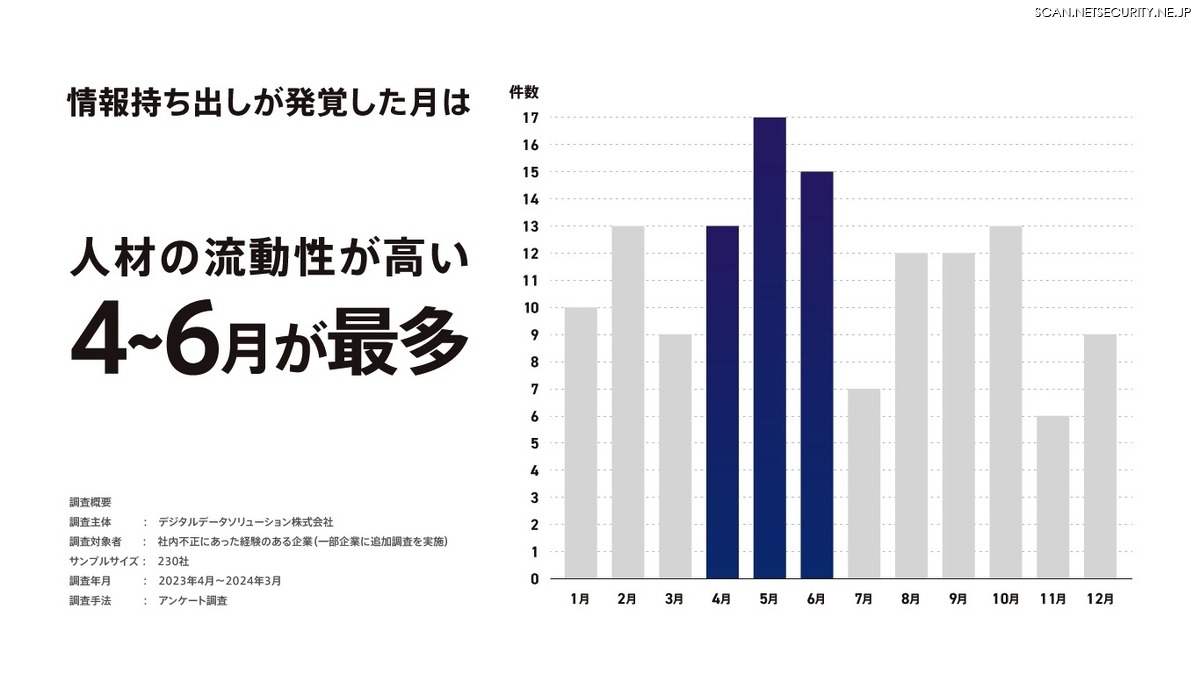
 顧客情報の持ち出しが発覚した月を尋ねたところ、人材の入れ替わりが活発な4月から6月の時期が多い傾向にあることが判明した。
 情報持ち出しが発生した企業にUSB等の外部接続媒体に利用制限を設けているか尋ねたところ、約96%が利用制限を設けていなかった。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  4. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  5. Symantec と Carbon Black が蓄積した攻撃事例を教師データとしてインシデントにおける次の一手を予測 ~ Broadcom ESG が語る AI 駆動型セキュリティの現在地

    Symantec と Carbon Black が蓄積した攻撃事例を教師データとしてインシデントにおける次の一手を予測 ~ Broadcom ESG が語る AI 駆動型セキュリティの現在地PR

ランキングをもっと見る
PageTop