「伊勢醤油本舗オンラインショップ」に不正アクセス、2,727 名のカード情報が漏えいした可能性 | ScanNetSecurity
2026.10.24(土)

「伊勢醤油本舗オンラインショップ」に不正アクセス、2,727 名のカード情報が漏えいした可能性

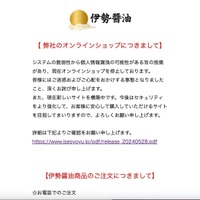
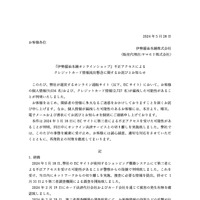
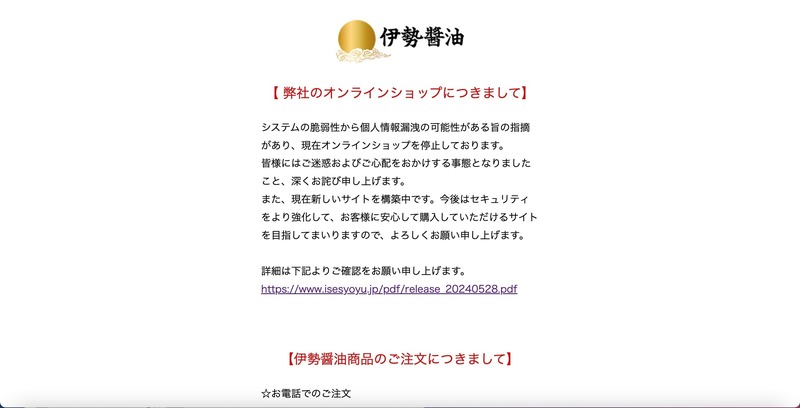
 伊勢醤油本舗株式会社は5月28日、同社が運営する「伊勢醤油本舗オンラインショップ」への不正アクセスによるクレジットカード情報の流出懸念について発表した。文字のコピーができないPDFファイルで公開している。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 伊勢醤油本舗株式会社は5月28日、同社が運営する「伊勢醤油本舗オンラインショップ」への不正アクセスによるクレジットカード情報の流出懸念について発表した。文字のコピーができないPDFファイルで公開している。

 これは1月18日に、同社が運営する「伊勢醤油本舗オンラインショップ」が使用するショッピング構築システムに対し、第三者から不正アクセスを受けた可能性について警察から指摘があり、同日中にネットワークからの切り離しを実施し、1月31日から第三者調査期間による調査を開始したところ、当該サイトのシステムの一部の脆弱性をついたことによる第三者の不正アクセスでペイメントアプリケーションの改ざんが行われたことが原因で、顧客が利用したカード情報が漏えいし、一部カード情報が不正利用された可能性があることを、2月29日に完了した調査結果で確認したというもの。また同社では2月19日に、カード決済代行会社及びカード会社を通じて被害の発生有無を確認している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

ランキングをもっと見る
PageTop