米政府、病院 IT システムの自動パッチ適用ツールに 80 億円投入 | ScanNetSecurity
2026.11.15(日)

米政府、病院 IT システムの自動パッチ適用ツールに 80 億円投入

 ちなみに保健福祉省の方針により、各病院は任意でヘルスケア特化型サイバーセキュリティのパフォーマンス目標を設定しているが、これが義務化される可能性が高い。

国際 TheRegister
https://arpa-h.gov/research-and-funding/programs/upgrade
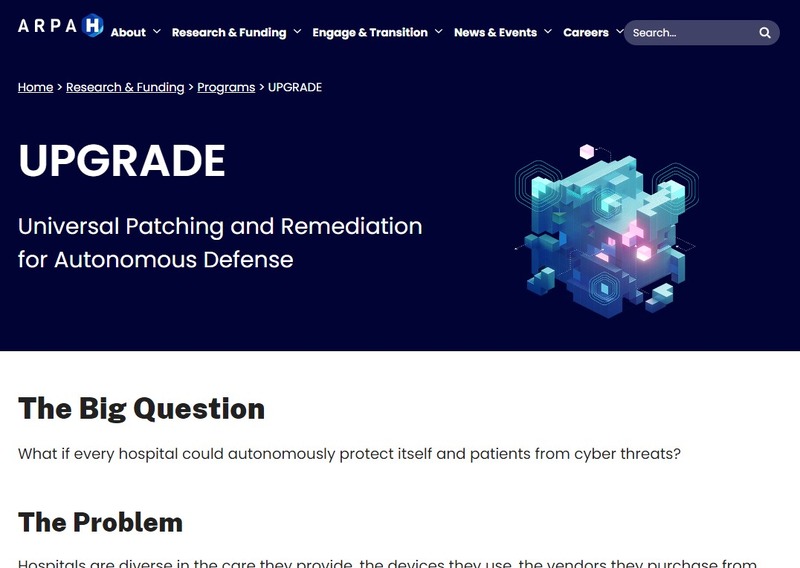
https://arpa-h.gov/research-and-funding/programs/upgrade 全 1 枚 拡大写真

 米国政府の ARPA-H(先進医療研究計画庁)は、病院 IT 環境のセキュリティ確保自動化を目的とする技術開発に 5,000 万ドル(編集部註:約 80 億円)を超える資金を提供することを約束した。

 ARPA-H はこのプログラムを「Universal PatchinG and Remediation for Autonomous DEfense(自動防衛のための汎用パッチ適用及び修復)」、略して UPGRADE と呼んでいる。ARPA-H は、病院のコンピューターシステムの脆弱性や弱点をスキャンし、見つかった脅威に自動的にパッチを施し、必要に応じて修正・緩和策を開発・テストする一連のソフトウェアツールを、技術者たちが協力して構築することを望んでいる。

 そのため、同庁は今週(編集部註:5 月第 4 週)、UPGRADE の開発・完成を目的に総額数千万ドルの資金を申請するよう庁内各チームに呼びかけた。

 今日の医療機関では通常、インターネットやネットワークに接続されたデバイスが多用されており、パッチ適用やデバイス保護のためにこれらをオフラインにすると、患者サービスに支障をきたす可能性がある。一方で、パッチを適用しなければ、医療機関は侵害に対して脆弱になってしまう。このような病院特有の懸念に対処するため、UPGRADEプラットフォームでは、ソフトウェア修正を本番環境で行う前にまずモデル環境でテストし、「最小限の中断」で、必要なデバイスに限定して修正を施す計画である。

 そこで、このプロジェクトでは、脆弱性緩和ソフトウェアプラットフォームの構築、病院設備のデジタルツインの開発、欠陥の自動検出、カスタム防御自動開発機能、という特定 4 分野に焦点を絞って参加者を募っている。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

ランキングをもっと見る
PageTop