偽LINEインストーラーをLINEヤフー首浦大夢氏が解析 | ScanNetSecurity
2026.11.20(金)

偽LINEインストーラーをLINEヤフー首浦大夢氏が解析

 LINEヤフー株式会社は6月5日、東南アジア・東アジアで流行している偽LINEインストーラーの解析結果について、LINEヤフー Tech Blogで発表した。脅威情報分析対応チームのセキュリティエンジニア首浦大夢氏が執筆している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
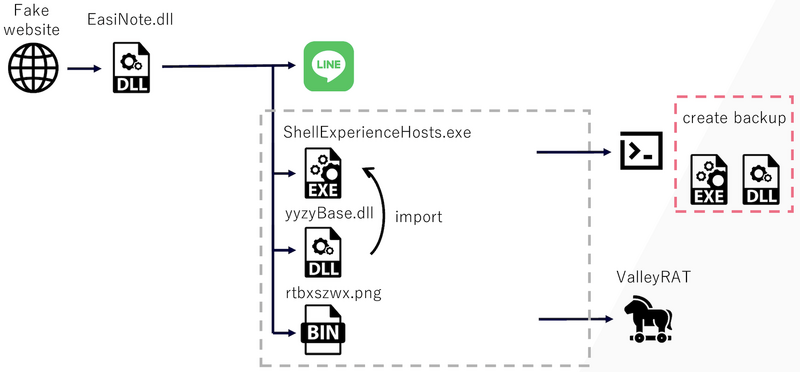
Infection Chain
Infection Chain 全 1 枚 拡大写真

 LINEヤフー株式会社は6月5日、東南アジア・東アジアで流行している偽LINEインストーラーの解析結果について、LINEヤフー Tech Blogで発表した。脅威情報分析対応チームのセキュリティエンジニア首浦大夢氏が執筆している。

 偽LINEインストーラー「maline」はトロイの木馬に属するマルウェアで、2023年頃から確認されていたが、最終ペイロードが変化しているのを観測している。その中でValleyRATと呼ばれるRAT(Remote Access Trojan)を配布する検体について、同記事では解析を行っている。ValleyRATは、Silver Fox APTと呼ばれる脅威アクターが2023年頃から利用しているRATで、同記事では、ValleyRATがどのようにmaline経由で配布されるかについて解説している。

 また、アクターが利用しているValleyRATを配布するC2サーバに関して、解析検体に記述されていたIPアドレスをもとに、シェルコードを配布するポートについてcensysで調査を続けて判明した特徴をもとに特定を行っている。

 同記事によると、本検体による攻撃対象は中国語話者であると見られ、主に東南アジア・東アジアで観測されており、現時点では日本語による検索でmalineをインストールすることを目的とした偽サイトはヒットしないが、対策として正規のサイトからのダウンロードを推奨している。

《ScanNetSecurity》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

    アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop