「攻撃者の高い執念が感じられ」る 日本語版 EmEditor Web サイトのリンク改変 | ScanNetSecurity
2026.10.23(金)

「攻撃者の高い執念が感じられ」る 日本語版 EmEditor Web サイトのリンク改変

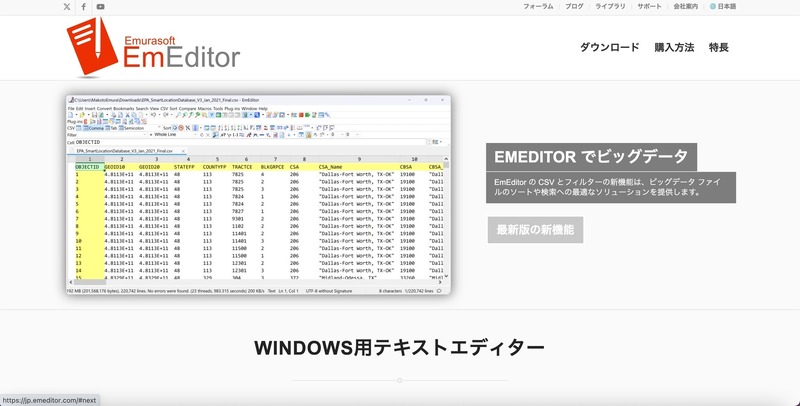
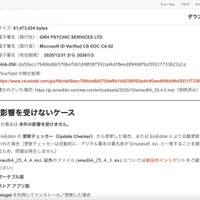
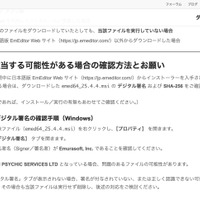
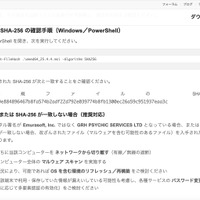
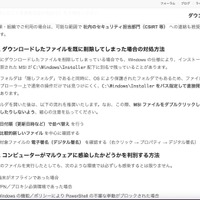
 株式会社エムソフトは1月4日、EmEditor Webサイトに関する不正リンク(マルウェア)について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 13 枚 拡大写真

 株式会社エムソフトは1月4日、EmEditor Webサイトに関する不正リンク(マルウェア)について発表した。

 本件は、2025年12月23日に公表したEmEditor 公式サイトにおけるダウンロード導線に関するセキュリティインシデントとは別件のインシデントで、日本語版 EmEditor Webサイト( https://jp.emeditor.com/ )のみが影響を受けている。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. トホホすぎる「内製化率50%」目標

    トホホすぎる「内製化率50%」目標

ランキングをもっと見る
PageTop