株式会社ピーエスアイは1月15日、「【2026年予測】国内企業のVPN‧ゼロトラスト移行デッドライン迫る巧妙化するサイバー攻撃と、2026年5月を節目とするネットワークセキュリティの転換」を発表した。
同レポートは、巧妙化するサイバー攻撃と2026年を節目としたネットワーク環境の変化を背景に、企業が直面するセキュリティ課題と対応策を整理したもの。
2025年にピーエスアイに寄せられた問い合わせ内容には質的な変化が見られ、従来主流だった「製品機能の比較」や「導入コスト」に関する単点の相談から、中長期的な視点でのセキュリティアーキテクチャ全体に関する相談へとシフトし、特に「侵害されることを前提とした設計」への関心の高まりが顕著であったという。
また、リモートワークの定着で社内と社外の境界が曖昧になる中、すべてのアクセスを検証する「ゼロトラスト」モデルの実装について、具体的な構成案を求められるケースが増加、概念の理解だけではなく、既存ネットワークや業務との整合性を考慮した「現実的な実装」に関する相談が多く寄せられているとのこと。
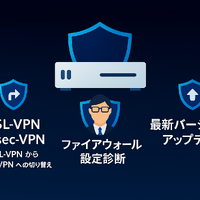
FortiOS 7.6.3以降では「SSL-VPNトンネルモード」が提供対象外となり、現在も広く利用されているFortiOS 7.4系でも、2026年5月頃を目途に技術サポート終了が予定されていることから、ピーエスアイでは2026年に多くの日本企業がリモートアクセス環境の抜本的な見直しを迫られると見ている。
Fortinetによる「SSL-VPNトンネルモード」の廃止方針には、CVE-2024-21762をはじめとするSSL-VPN関連の深刻な脆弱性が継続的に報告され、VPN機器が攻撃の標的となりやすい状況が続いてきたことがあり、近年の攻撃者は、既知の脆弱性を組織的にスキャンし、パッチ未適用の機器を即座に狙う傾向を強めているという。
VPN機器のパッチ管理は、IT部門だけの運用課題ではなく、事業継続や企業の信頼に直結する経営判断として捉えるべきテーマへと変化しているとし、ピーエスアイでは、2026年5月を「安全なリモートアクセス環境を再構築する事実上のデッドライン」と位置づけている。