「すでに感染してしまった」最悪のシナリオで訓練実施 ~ LINEヤフーのランサムウェア対応訓練 | ScanNetSecurity
2026.09.19(土)

「すでに感染してしまった」最悪のシナリオで訓練実施 ~ LINEヤフーのランサムウェア対応訓練

 LINEヤフー株式会社は4月9日、ランサムウェア対応訓練の紹介記事を発表した。同社のコーポレートブログ「LINEヤフーストーリー」で公表している。

製品・サービス・業界動向 業界動向
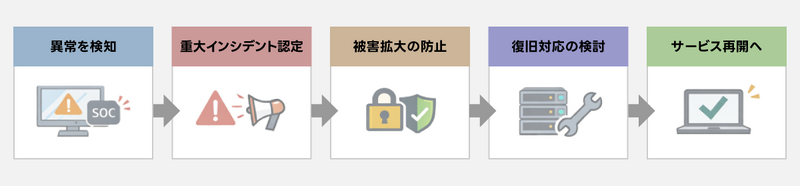
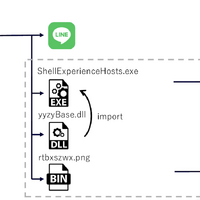
今回実施したランサムウェア対応の流れ(イメージ)
今回実施したランサムウェア対応の流れ(イメージ) 全 1 枚 拡大写真

 LINEヤフー株式会社は4月9日、ランサムウェア対応訓練の紹介記事を発表した。同社のコーポレートブログ「LINEヤフーストーリー」で公表している。

 ランサムウェア攻撃はいまや「いかに防ぐか」だけでなく、「起きた時にどう被害を最小化するか」を想定し、備えるフェーズへと変わっており、同社ではサービス停止や情報流出といった最悪の事態を想定し、ユーザーの日常を一日でも早く取り戻すための対応力強化を続けている。同社が2026年3月に実施したランサムウェア対応訓練では、ユーザーの日常を守るための対応力強化を目的に「すでに感染してしまった」という最悪のシナリオを前提に実施した。

 同訓練の最大の特徴は「すでに攻撃者が内部に侵入し、一部のファイルが暗号化されている」という状況からスタートしたことで、一般的な訓練のような「手順の確認」に留まらず、参加者が実際に本番に近い環境のログを読み解き被害範囲を特定する必要があり、「何が起きているのかを自分たちで見つけ出す」という極めて実戦に近い形式となった。

 同訓練では、被害の拡大を防ぐための措置、影響範囲の特定、復旧とサービス再開の判断に至るまで、一連の流れを実施したが、その背景には「対応方法を知っている」だけでなく「実際に使える対応力」を身につけるという狙いがあったという。

 なお同訓練は、LINEヤフーの実際の運用プロセスや社内プラットフォームを含めた業務基盤をベースに、Fore-Z社の知見を取り入れながら設計している。

 同訓練を担当した株式会社フォアーゼット(Fore-Z) 執行役員の中谷圭佑氏は「実際のセキュリティインシデント対応で生じる迷いやプレッシャー、そして正解のない決断を下す難しさは、実体験を通してでしか学ぶことができません。だからこそ今回は、本番さながらのリアルで実践的な訓練環境・シナリオをご用意することにこだわりました。」とコメントしている。
《ScanNetSecurity》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop