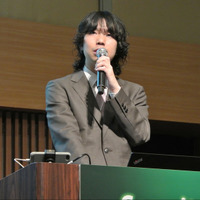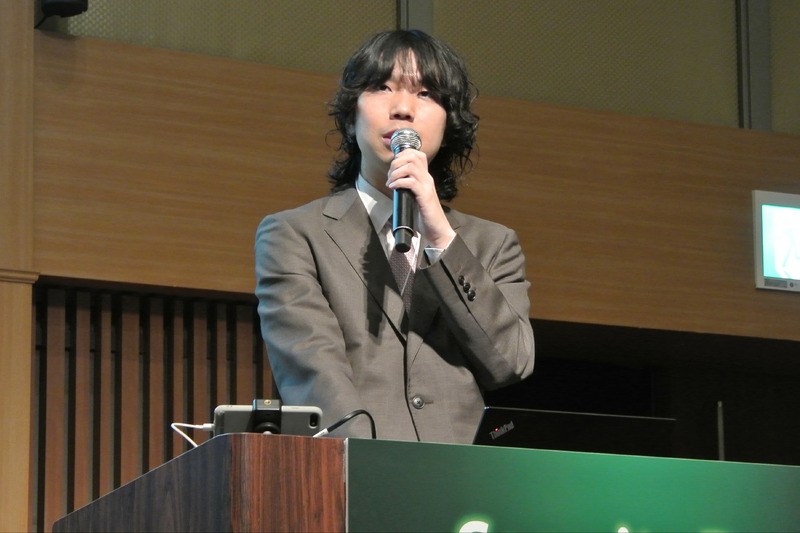
経済産業省は3月25日、Security Days Spring 2026 で「サプライチェーン全体でのサイバーセキュリティ対策強化に向けた経済産業省の取組」と題する基調講演を行った。登壇したのは同省商務情報政策局サイバーセキュリティ課課長補佐の川井歩夢氏(写真)。中心的なテーマとなったのが、サプライチェーンにおけるセキュリティ対策の水準を可視化する新制度「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)である。
● 「あれやれ、これやれ」で疲弊する委託先、見えない発注元
SCS評価制度は、経産省が推進するサプライチェーン全体でのセキュリティ対策強化策の中核に位置づけられる取組だ。制度設計の出発点にあるのは、発注企業と受注企業の双方が抱える構造的な課題である。
川井氏はまず、発注側から見た場合の課題として、取引先のセキュリティ対策の実施状況が「外部から判断が難しい」ことを挙げた。一方で受注側にも別の負担がある。川井氏は次のように説明する。
「対策を要求される委託先側の視点から見ると、複数の取引先からあれやれこれやれと言われて、なかなか対応しきれない」
実際、複数の発注企業と取引する受注企業は、各社がそれぞれ独自の様式で数十から数百項目に及ぶセキュリティチェックリストを送付してくるケースが多く、フォーマットもバラバラで、内容を理解した上での個別対応を強いられているのが実情だという。
こうした状況を放置すれば、サプライチェーン全体のセキュリティレジリエンスは向上しない。むしろ委託先を経由した侵害は、委託元の事業そのものを揺るがしかねないリスクとなる。川井氏は、委託先を踏み台にした攻撃が委託元に及んだ場合のインパクトについて、「委託元からの侵害が信用毀損されたりですとか、最悪の場合、委託元が被った被害の損害賠償を請求されるみたいなことにもなりかねない」と指摘した。
● 「対策を提示しつつ可視化する仕組み」 SCS評価制度の骨格
こうした課題を踏まえて構築されたのがSCS評価制度である。川井氏はその狙いを次のように述べた。
「このサプライチェーンにおける重要性を踏まえた対策を提示しつつ、その状況を可視化する仕組み」
制度が想定するユースケースは、発注企業と受注企業の2社間取引だ。発注企業は、委託する情報の機密性やビジネスの重要性を踏まえ、受注企業に対して適切な段階の「★」を提示する。受注企業側は、示された★のレベルに応じて必要な対策を実践していく、という流れになる。
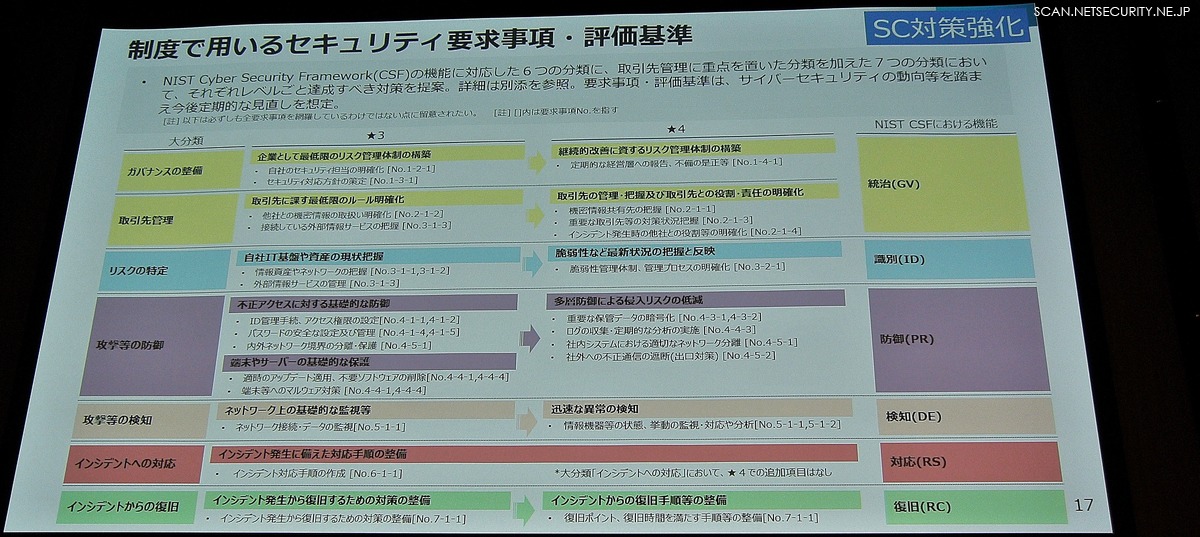
評価制度は3段階の水準で構成される。「★3」は、広く認知された脆弱性を悪用する一般的なサイバー攻撃を想定し、全てのサプライチェーン企業が最低限実装すべき基礎的な組織的対策とシステム防御策を求める水準で、評価スキームは専門家確認付きの自己評価となる。「★4」は、供給停止や機密情報の漏えいなど、サプライチェーンに大きな影響をもたらす攻撃を想定し、組織ガバナンスや取引先管理、システム防御・検知、インシデント対応まで含めた包括的な対策を求める水準で、評価スキームは第三者評価となる。より高度な「★5」は、未知の攻撃も含めた高度なサイバー攻撃を想定する水準として検討中の段階にある。
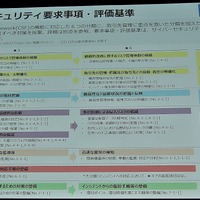
要求事項・評価基準の設計にあたっては、NIST(米国立標準技術研究所)のサイバーセキュリティフレームワーク(CSF)が参照されている。CSFの6つの機能(統治・識別・防御・検知・対応・復旧)に対応する分類をベースに、経産省が独自に「取引先管理」の分類を加え、計7分類でレベルごとに達成すべき対策を整理している構成だ。