「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に | ScanNetSecurity
2026.09.29(火)

「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

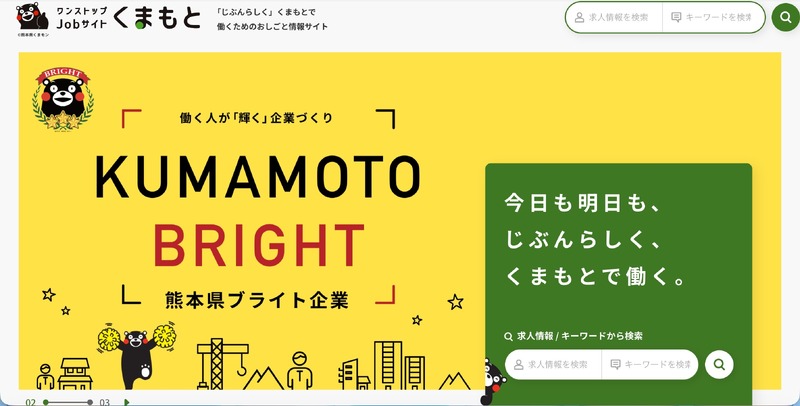
 熊本県は9月9日、同県が運営する「ワンストップジョブサイトくまもと」への不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 熊本県は9月9日、同県が運営する「ワンストップジョブサイトくまもと」への不正アクセスについて発表した。

 これは「ワンストップジョブサイトくまもと」に外部から不正アクセスがあり、一部内容が改ざんされたというもの。当該サイトの利用登録画面で会員規約の同意ボタンをクリックすると、「ウイルスが検出された」等の偽の警告で不安を煽り、有料アプリのインストールへ誘導する「フェイクアラート(偽の警告広告)」が表示される状態となっていたという。

 同事象の発生期間は9月1日午前3時34分から9月3日午前9時49分で、iOS端末(iPhone)のみで確認されている。

 同県では原因を特定し、改ざん箇所の復旧作業とセキュリティ対策を完了している。

 なお、今回の不正アクセスによる個人情報等の漏えいは確認されていない。

 同県では今後、システム監視体制の更なる強化と再発防止に努めるとのこと。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  2. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  3. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  4. 「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

    「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

  5. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

ランキングをもっと見る
PageTop