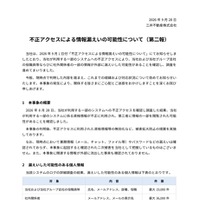
三井不動産株式会社は9月28日、9月1日に公表した同社グループが利用する一部のシステムへの不正アクセスについて、第二報を発表した。
同社では8月28日に、同社が利用する一部のシステムへの不正アクセスを確認したため調査したところ、同社が利用する一部のシステムに係る資格情報が不正に利用され、第三者から情報の一部を閲覧された可能性が判明していた。
当該システムのログを詳細調査した結果、漏えいした可能性のある個人情報は下記の通り。
・三井不動産および三井不動産グループ会社の役職員等:最大19,000件
項目:氏名、メールアドレス、部署、役職
・社外関係者:最大36,000件
メールアドレス、メールの表示名
同社では9月7日から9月17日までの間、対象者にメールにて連絡を行っている。
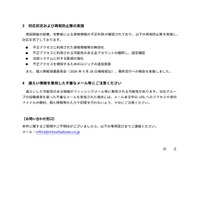
同社にて原因調査の結果、攻撃者による資格情報の不正利用が確認されており、下記の再発防止策を実施したとのこと。
・不正アクセスに利用された資格情報等の無効化
・不正アクセスに利用される可能性のある全アカウントの棚卸し、設定確認
・当該システムに対する監視の強化
・不正アクセスを検知するためのロジックの追加実装