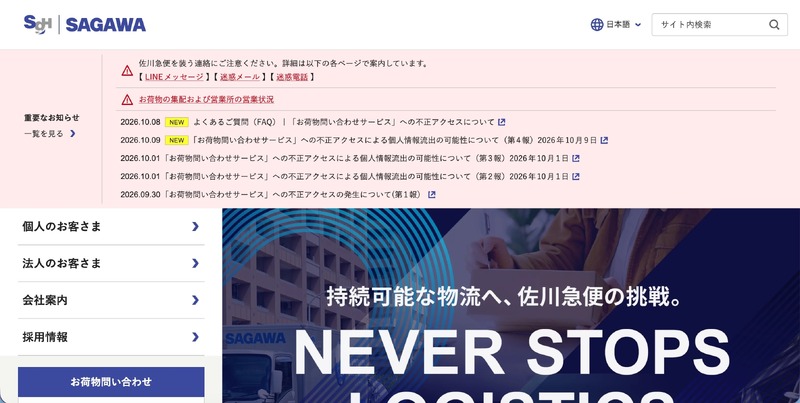
佐川急便株式会社は10月9日、9月30日に公表した「お荷物問い合わせサービス」への不正アクセスについて、第4報を発表した。
同社Webサイトの「お荷物問い合わせサービス」では9月30日に、第三者からの不正アクセスを確認しており、調査の結果、顧客の個人情報が外部流出した可能性が判明していた。
流出した可能性のある情報は下記の通り。
1.対象となる可能性のある顧客と情報
・佐川急便で預かった荷物の送り主・届け先
(氏名(法人顧客は法人名・担当者名)、住所、電話番号)※9月30日から遡り約100日間の累計データ
・佐川急便と運賃契約を締結している法人・個人の顧客
(氏名(法人顧客は法人名・担当者名)、住所、電話番号)
・佐川急便Webサービス「スマートクラブ」に登録の顧客
(氏名(法人顧客は法人名・担当者名)、住所、電話番号、メールアドレス、スマートクラブの会員ID)
同社では不正アクセスの確認後、被害の拡大を防ぐために下記の同社Webサービスを停止している。
・インターネット貨物お荷物問い合わせ
・インターネット貨物のお荷物問い合わせAPI
・飛脚宅配便受付
・飛脚往復便受付
・飛脚往復便(ゴルフ)受付
・商品回収返金サービス
・受取先変更(配達予定からの事前受取先変更)
・受取先変更(不在発生後の受取先変更)
・回収くん
なお同社では、荷物の集荷・配達は通常通り行っているとのこと。