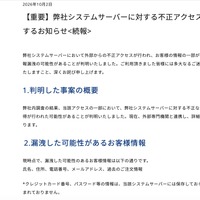
株式会社ムーンスターは10月2日、3月26日に公表した同社サーバへの不正アクセスの疑いについて、続報を発表した。
同社が管理するシステムの一部サーバでは、第三者からの不正アクセスの疑いを確認しており、外部のセキュリティ専門機関と連携するとともに、社内に対策チームを設置し、影響範囲の特定と被害拡大防止に向けた対応を進めていた。
社内調査の結果によると、当該アクセスの一部に同社システムサーバへの不正ログインおよび情報取得が行われた可能性が判明したという。
漏えいした可能性のあるのは、同社オンラインストアを利用した顧客の氏名、住所、電話番号、メールアドレス、過去の注文情報を含む個人情報。
また同社では、同社になりすましたフィッシングメールの一部顧客への配信を確認している。
同社では、不正アクセスを受けたシステムサーバの外部接続を遮断しパスワードの強制変更を実施するとともに、システムの脆弱性対策と外部からの侵入に対する多重防御等のセキュリティ強化を行っている。
同社では現在、外部専門機関と連携し、詳細な技術調査を進めている。
同社では、再発防止とセキュリティ体制の一層の強化に取り組むとのこと。