株式会社アイスタイルは11月2日、同社が運営する「@cosme」への不正アクセスについて発表した。
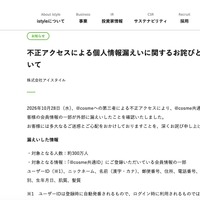
これは「@cosme」に第三者から不正アクセスがあり、@cosme共通IDに登録のあった顧客の会員情報の一部が外部に漏えいしたことを10月28日に確認したというもの。
漏えいしたのは、@cosme共通IDに登録のあった約300万人の会員情報の一部(ユーザーID、ニックネーム、名前(漢字・カナ)、郵便番号、住所、電話番号、メールアドレス、性別、生年月日、肌質、髪質)。
同社では対象となる顧客に対し、同社が把握している連絡先を通じて順次個別に連絡を行うが、対象となる顧客の数が多数に及ぶため、全ての連絡が完了するまでに一定程度期間を要する見込み。なお、完了は11月6日を予定している。
同社では不正アクセスの事実を確認後に、被害の拡大防止に向けた対応を進めるとともに、現在は第三者のセキュリティ専門会社と原因および影響範囲の調査を進めている。
同社では第三者機関の調査結果を踏まえた再発防止策を検討・実施するとのこと。