英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告 | ScanNetSecurity
2026.11.09(月)

英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

 報告書はさらに別の脅威も検討している。人間の運用者の制御を離れて動く、自律型の攻撃者だ。英国家サイバーセキュリティセンターは、「そうした存在が自己複製し、明確な動機も歯止めもないまま、思いのままにサイバー攻撃を行うことは、現実的にあり得る」としている。こうした攻撃は、先に触れたとおり攻撃元の特定が難しいことから、地政学的な関係を複雑にする可能性が高い。攻撃を命じた国が、関与を否定しやすくなるためだ。

国際 TheRegister
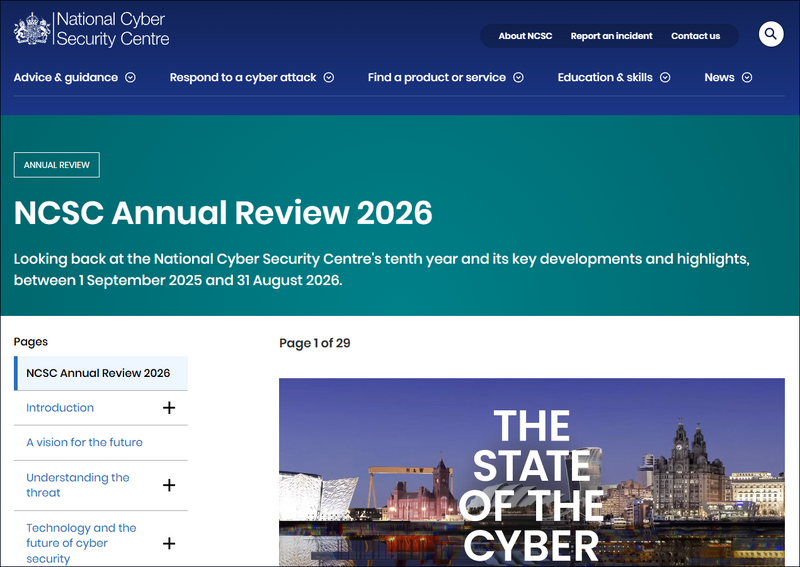
https://www.ncsc.gov.uk/collection/annual-review-2026
https://www.ncsc.gov.uk/collection/annual-review-2026 全 1 枚 拡大写真

 英国の国家サイバーセキュリティセンター( NCSC )は、今から 2028 年までの間に、英国の重要インフラ( CNI )に対して行われる将来のランサムウェア攻撃で、AI を使ったマルウェアが使われる可能性が「非常に高い」としている。

 この警告は、同センターの年次報告書と、今後 2 年間で AI がサイバー脅威をどう変え得るかを探った別の評価とともに公表された。

 通信の傍受などを担う情報機関 GCHQ(政府通信本部)のサイバー部門にあたる NCSC は、この AI マルウェアがどのような形を取り得るかについて、詳しくは明らかにしていない。ただし、当初はセキュリティ研究者の支援を目的としていたオープンソースの AI セキュリティツールが、悪意ある目的に転用される可能性には触れている。

《The Register誌特約記事》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

    能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

  5. オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

    オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

ランキングをもっと見る
PageTop