英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告 | ScanNetSecurity
2026.11.11(水)

英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

 報告書はさらに別の脅威も検討している。人間の運用者の制御を離れて動く、自律型の攻撃者だ。英国家サイバーセキュリティセンターは、「そうした存在が自己複製し、明確な動機も歯止めもないまま、思いのままにサイバー攻撃を行うことは、現実的にあり得る」としている。こうした攻撃は、先に触れたとおり攻撃元の特定が難しいことから、地政学的な関係を複雑にする可能性が高い。攻撃を命じた国が、関与を否定しやすくなるためだ。

国際 TheRegister
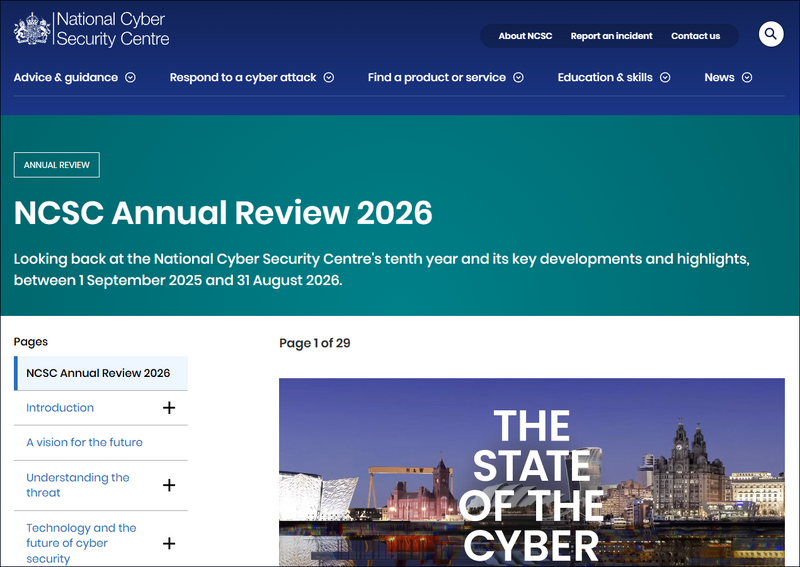
https://www.ncsc.gov.uk/collection/annual-review-2026
https://www.ncsc.gov.uk/collection/annual-review-2026 全 1 枚 拡大写真

 英国の国家サイバーセキュリティセンター( NCSC )は、今から 2028 年までの間に、英国の重要インフラ( CNI )に対して行われる将来のランサムウェア攻撃で、AI を使ったマルウェアが使われる可能性が「非常に高い」としている。

 この警告は、同センターの年次報告書と、今後 2 年間で AI がサイバー脅威をどう変え得るかを探った別の評価とともに公表された。

 通信の傍受などを担う情報機関 GCHQ(政府通信本部)のサイバー部門にあたる NCSC は、この AI マルウェアがどのような形を取り得るかについて、詳しくは明らかにしていない。ただし、当初はセキュリティ研究者の支援を目的としていたオープンソースの AI セキュリティツールが、悪意ある目的に転用される可能性には触れている。

《The Register誌特約記事》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  2. DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説

    DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説

  3. 守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数

    守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数PR

  4. 九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

    九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop