全国保険医団体連合会(保団連)は 10 月 20 日、同日行われた上野賢一郎厚生労働大臣会見での、医療支援システムへの不正アクセスなどに関する質疑の概要を公開した。
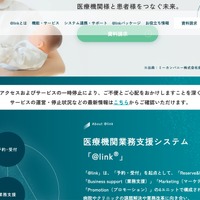
保団連は、株式会社メドレーの産科医療機関向け業務支援システム「@link(アットリンク)」が不正アクセスを受け、最大 787 医療機関で患者の個人情報が漏えいした可能性がある事案を取り上げ、同社が厚労省の所管となるのか、委託先事業者に報告義務はあるのかなどについて質問した。
上野厚生労働大臣は所管について、解釈、定義次第としたうえで、メドレー社は医療情報システムを取り扱う事業者であり「完全に当省の所管外だという認識は持っておりません」と述べるにとどめ、所管か否かは明言しなかった。
また大臣は、医療情報システムの安全管理ガイドラインでは、漏えい発生時に医療機関には厚労省への報告を求めているが、システム事業者には求めていないことを認めた。そのうえで、サイバー攻撃による情報漏えいが相次いでいることから、関係団体や事業者等に被害を受けた場合の報告を依頼したと説明した。
委託先選定の参考として厚労省が参照を促す医療情報セキュリティ開示書について、保団連は、同開示書に示された約 200 のチェック項目のうち、メドレー社の非該当は何件あったのかを質問した。大臣は、同開示書は事業者の自己評価によるものであり、各製品のチェック項目への該当項目数は厚労省として把握していないと答え、メドレー社の件数は示さなかった。公的な基準による認証制度の必要性を問われたのに対しては、ガイドラインで ISMS 認証やプライバシーマークなどの第三者認証の取得状況を確認することが望ましいとしていると述べた。
電子カルテの認証制度については、安全管理ガイドラインへの対応を求めるほか、脆弱性診断などのサイバーセキュリティ対策の実施状況やその結果も審査するとした。